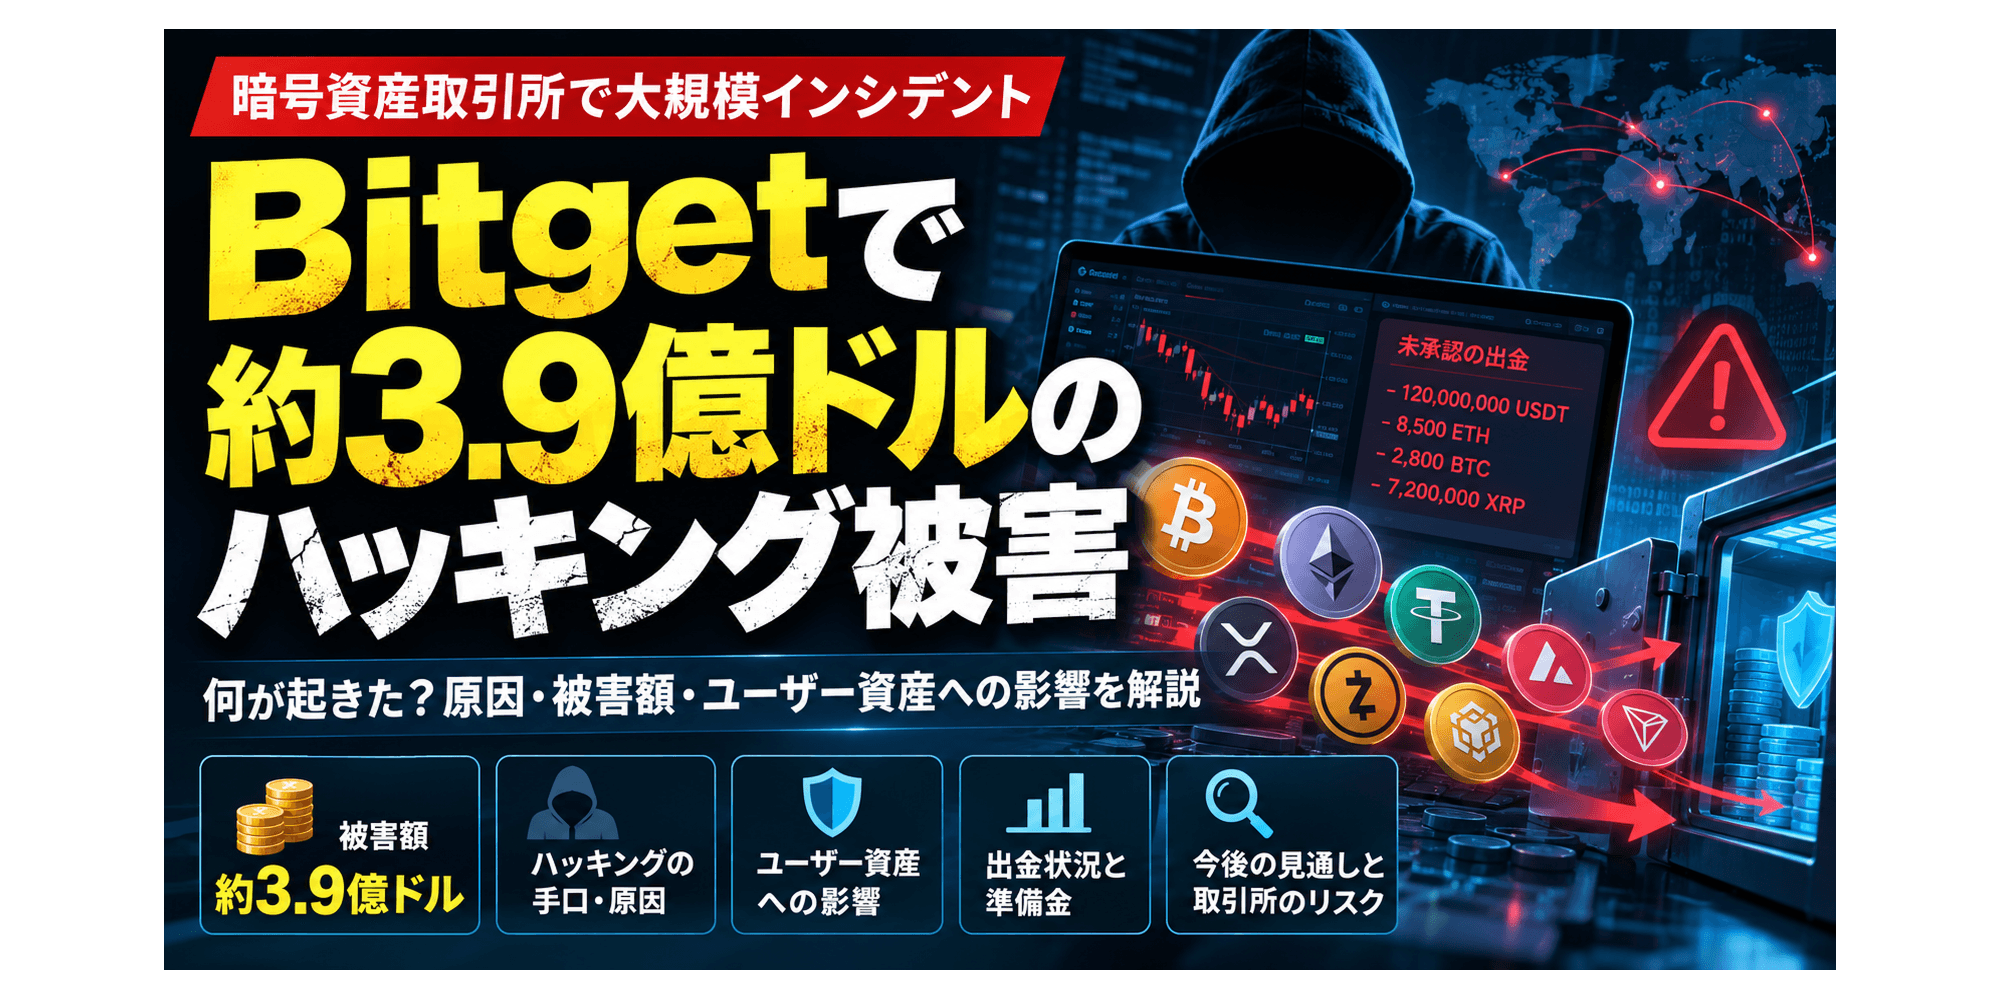
Bitgetで約3.9億ドルのハッキング被害が発生


この記事のポイント
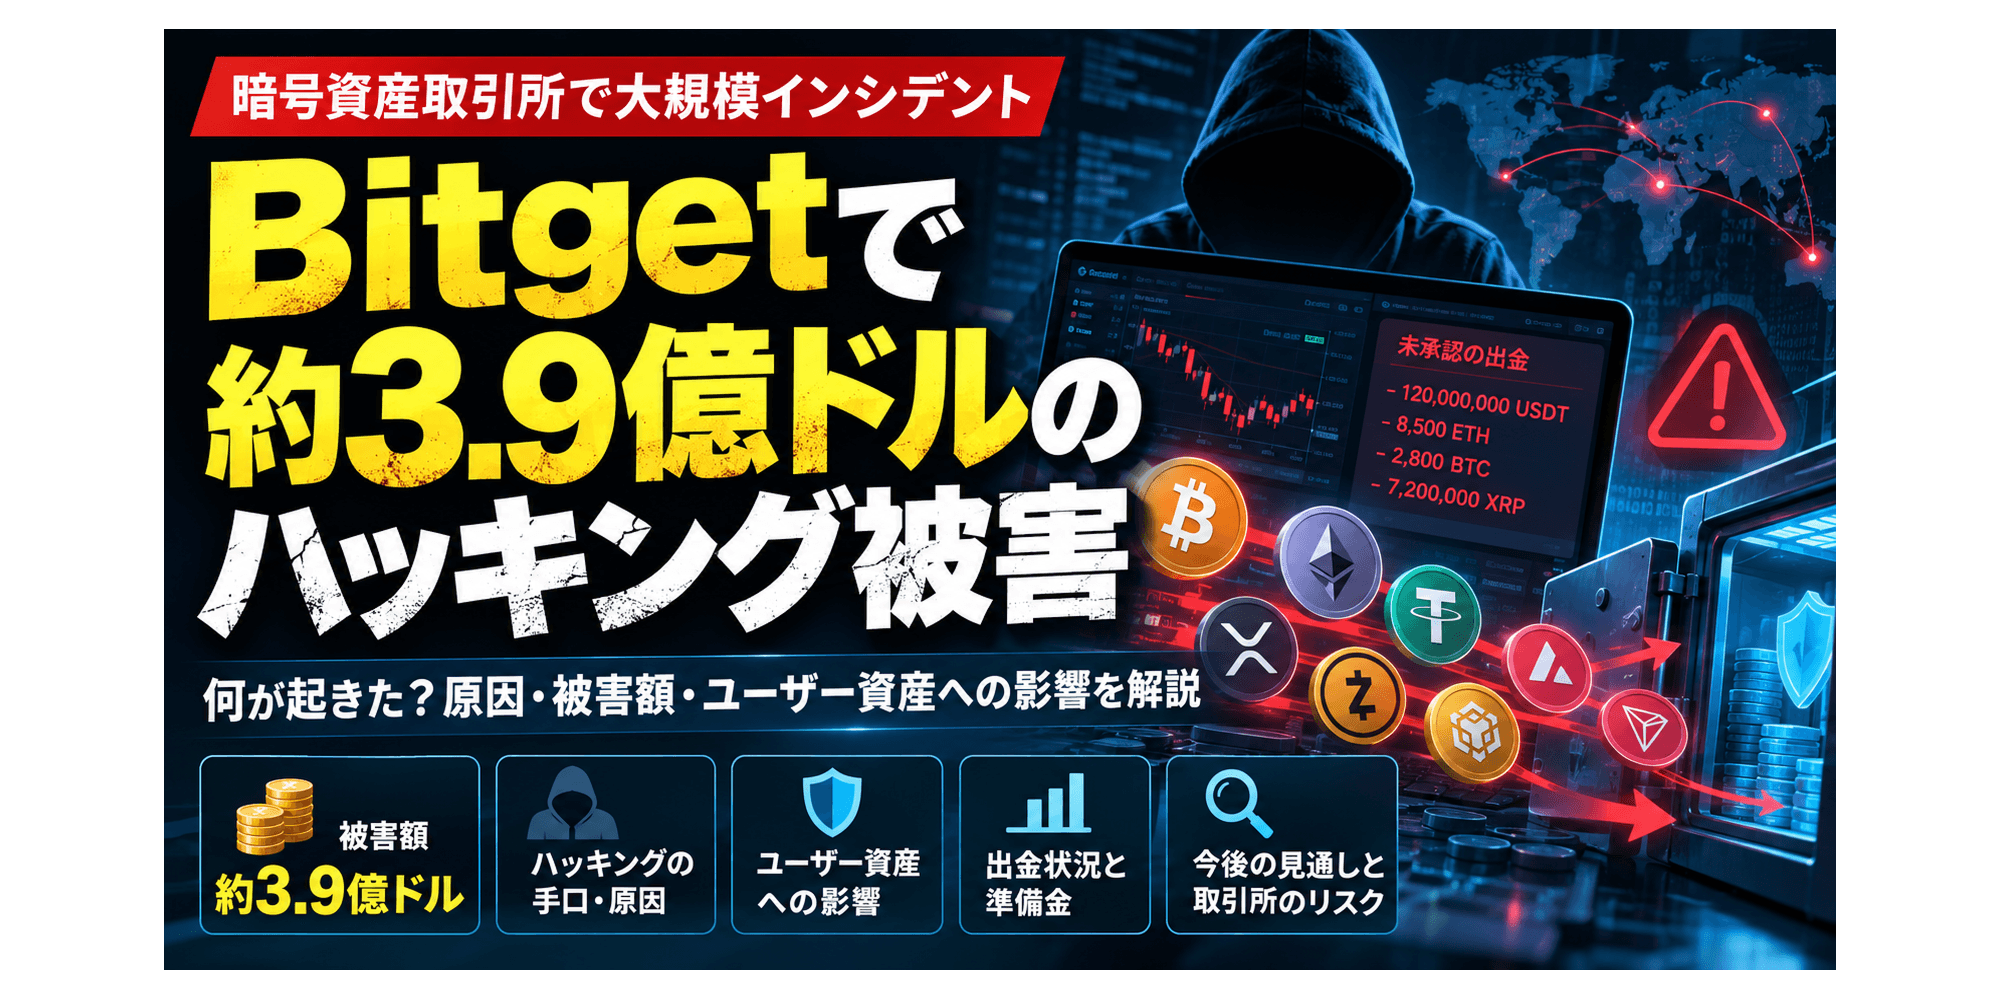
- 2026年9月24日に発生したBitgetのセキュリティインシデントでは、一部のホットウォレットとウォームウォレットから約3億8,750万ドル相当の暗号資産が不正に移動しました。
- 現時点の調査では、秘密鍵そのものが盗まれたわけではなく、第三者のセキュリティ製品の脆弱性を起点として内部システムへアクセスされ、不正な出金命令が実行された可能性が示されています。
- Bitgetはコールドウォレットには影響がなく、ユーザーのアカウント残高も影響を受けていないと説明しています。また、事件発生時に4億6,400万ドル超だったProtection Fundによって今回の財務的な影響をカバーする方針です。
- 事件後となる9月29日時点のProof of Reservesでは、Bitgetは全体の準備率を131%と公表しています。
- 一方、今回の事件は、秘密鍵が流出しなくても取引所のバックエンドシステムや出金承認プロセスが攻撃対象になり得ることを示しています。
2026年9月24日、暗号資産取引所Bitgetで大規模なセキュリティインシデントが発生しました。
Bitgetによると、一部のホットウォレットとウォームウォレットから暗号資産が不正に送金され、被害額は約3億8,750万ドルにのぼります。
暗号資産取引所のハッキングと聞くと、「秘密鍵が盗まれたのではないか」「預けていた暗号資産も失われたのではないか」と不安に感じる人もいるでしょう。
しかし、今回の事件では、Bitgetは秘密鍵そのものが侵害されたわけではないと説明しています。現時点の調査では、第三者のセキュリティ製品の脆弱性を悪用して内部システムへ侵入し、不正な出金命令を実行させた可能性が示されています。
この記事では、Bitgetで何が起きたのか、ハッキングの原因や被害額、ユーザー資産への影響、Bitgetの対応について、2026年9月30日時点で確認できる情報をもとに解説します。
Bitgetで約3.9億ドルのハッキング被害が発生
Bitgetによると、2026年9月24日18時31分(UTC)、一部のホットウォレットとウォームウォレットから不正な資産移動が発生しました。
その後、19時05分には照合システムが大きな差異を検知し、リスク管理システムによって出金が停止されました。19時14分には最高レベルの緊急対応が開始され、21時44分にはウォレットの出金サービスや署名サービスなどが停止されています。
翌9月25日08時43分には、Bitgetのセキュリティチームが原因を特定したと説明しています。
被害額は約3億8,750万ドル
事件発生直後、Bitgetは影響を受けた資産を約3億5,160万ドルと発表していました。
しかし、その後のオンチェーン分析と取引の再分類によって、ZcashやTRON上の資産などが追加され、推定被害額は約3億8,750万ドルへ上方修正されました。
この修正は、最初の攻撃後に新たな不正送金が発生したことを意味するものではありません。Bitgetによると、9月24日に発生した同一の事件について調査対象を広げた結果、被害額が増加したものです。
その後の調査では、不正送金は12のホットまたはウォームウォレット関連アドレスに及び、Ethereum、XRP Ledger、Zcash、TRON、Arbitrum、Optimism、Base、BNB Smart Chain(BSC)、Avalancheなど複数のブロックチェーンにまたがっていたことが明らかになっています。
被害が確認された暗号資産には、XRP、ETH、USDT、ZEC、USDC、XAUt、BNB、AVAX、TRXなどがあります。
Bitgetはどのようにハッキングされた?
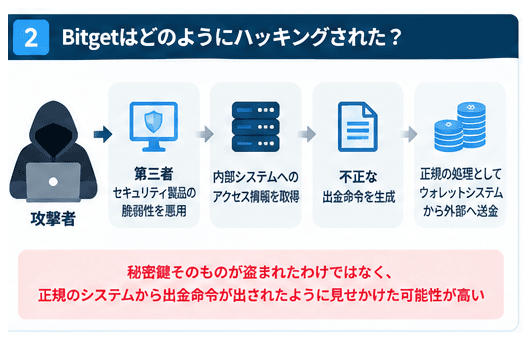
今回の事件を理解するうえで重要なのが、攻撃者が秘密鍵を直接盗んで暗号資産を送金したわけではないとされている点です。
Bitgetが公表している調査結果によると、攻撃者は第三者のセキュリティ製品に存在する脆弱性を悪用し、内部ネットワークへアクセスするための認証情報を取得した可能性があります。
その後、不正な出金命令をウォレットシステムへ送信し、通常のリスク検証を回避して資産を外部アドレスへ移動させたとされています。
攻撃の流れを簡略化すると、以下のようになります。
第三者セキュリティ製品の脆弱性
↓
内部システムへのアクセス情報を取得
↓
不正な出金命令を作成
↓
ウォレットシステムへ送信
↓
リスク管理システムを回避
↓
攻撃者のアドレスへ暗号資産を送金
つまり、攻撃者がウォレットの秘密鍵そのものを入手して自由に暗号資産を動かしたというより、正規のシステムから出金命令が出されたように見せかけたと考えると分かりやすいでしょう。
Bitgetは、原因となった脆弱性についてすでに修正したと説明しています。ただし、MandiantやSlowMistなどによる調査が続いており、攻撃経路に関するすべての技術情報が公開されているわけではありません。
なぜBitgetのセキュリティシステムを突破できた?
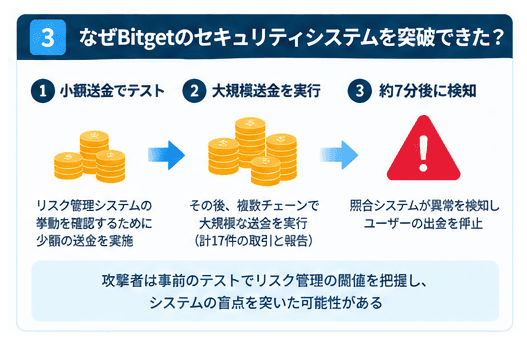
今回の攻撃では、大規模な資産流出が始まる前に、攻撃者が少額の取引を行っていた可能性が指摘されています。
Bitget CEOのGracy Chen氏による説明としてThe Blockが報じたところでは、攻撃者は大規模な送金の前に少額の送金を実行していました。その後、より大きな金額の送金が始まり、複数のブロックチェーンにわたる17件の取引で約3億6,100万ドル相当が移動したとされています。
Bitgetの照合システムは最初の大規模送金から約7分後に異常を検知し、プラットフォーム全体のユーザー出金を停止しました。
このことから、攻撃者が事前に少額の取引を使ってBitgetのリスク管理システムの挙動を確認していた可能性があります。
また、The BlockはChen氏の説明として、攻撃者が第三者セキュリティ製品のゼロデイ脆弱性を悪用して内部管理システムへアクセスしたと報じています。
一方、Bitgetの公式説明では「第三者セキュリティ製品の脆弱性」とされており、詳細な技術情報は調査中です。そのため、攻撃手法の詳細については今後の調査結果によって更新される可能性があります。
Bitgetの秘密鍵やコールドウォレットは大丈夫だった?
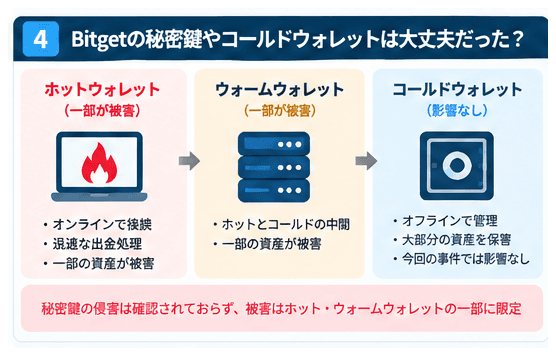
Bitgetは、今回の事件で秘密鍵が侵害された事実は確認されていないと説明しています。
また、Bitgetはホットウォレット、ウォームウォレット、コールドウォレットからなる3層のウォレット構造を採用しており、今回被害を受けたのはそのうち一部のホットウォレットとウォームウォレットです。
大部分の資産を保管しているとBitgetが説明するコールドウォレットは、今回の事件では影響を受けていません。
ここで重要なのは、
「取引所がハッキングされた=秘密鍵が流出した」とは限らない
ということです。
暗号資産取引所のウォレットシステムでは、秘密鍵だけでなく、ユーザーからの出金リクエストを確認するシステム、リスク管理、出金承認、署名、ブロックチェーンへの送信など、複数の仕組みが組み合わされています。
今回の事件では、秘密鍵そのものではなく、その前段階にあるバックエンドシステムが侵害され、不正な命令が正規の処理として実行された可能性があります。
そのため、暗号資産取引所のセキュリティを考える場合、秘密鍵の保管方法だけでなく、出金承認や内部アクセス管理などを含めたシステム全体を見る必要があります。
Bitgetユーザーの資産はどうなる?
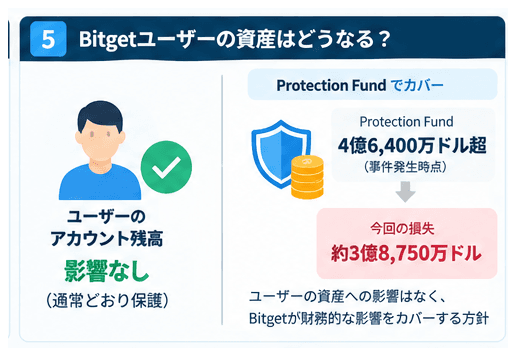
Bitgetは、今回の事件によってユーザーのアカウント残高に影響は出ていないと説明しています。
また、今回の損失については、Bitgetが設けている「Protection Fund」で財務的な影響をカバーするとしています。事件発生時点でProtection Fundは4億6,400万ドル超とされ、推定被害額の約3億8,750万ドルを上回っていました。
ただし、Protection Fundはユーザー一人ひとりに個別補償を行う保険制度と同じものではありません。
Bitgetは、今回の損失をプラットフォーム全体のセキュリティインシデントとしてProtection Fundでカバーし、ユーザーのアカウント残高には影響させないという方針を示しています。
また、Protection FundとProof of Reserves(準備金証明)も別の仕組みです。
Protection Fundはセキュリティ事故などによる財務的な影響に備えるための基金です。一方、Proof of Reservesは、取引所がユーザー資産に対してどの程度の準備資産を保有しているのかを示す仕組みです。
両者は目的が異なるため、区別して確認する必要があります。
Bitgetの出金は現在どうなっている?
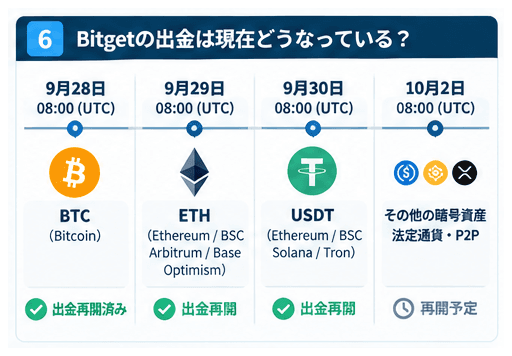
Bitgetは事件発生後、安全性を確認するために暗号資産の出金を一時停止しました。
その後、原因となった脆弱性への対応やウォレットインフラの検証を進め、9月28日から段階的に出金を再開しています。
Bitgetが発表したスケジュールは以下のとおりです。
日時(UTC) | 対象 | ネットワーク |
9月28日08:00 | BTC | Bitcoin |
9月29日08:00 | ETH | Ethereum、BSC、Arbitrum、Base、Optimism |
9月30日08:00 | USDT | Ethereum、BSC、Solana、Tron |
10月2日08:00 | その他の暗号資産・法定通貨・P2P | - |
BTCについては9月28日に予定通り出金が再開されたことが確認されています。
2026年9月30日時点ではすべてのサービスが完全復旧した段階ではないため、実際に利用する場合はBitgetが公開する最新の出金状況を確認する必要があります。
Bitgetの準備金はハッキング後も足りている?
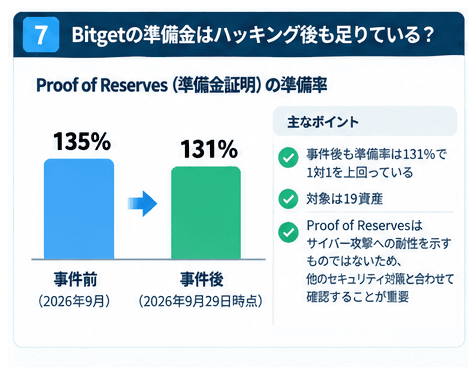
Bitgetは9月30日、事件後となる9月29日09:00 UTC時点のスナップショットに基づいたProof of Reservesを公表しました。
Bitgetによると、全体の準備率は**131%**となっており、対象となっている19資産について1対1を上回る準備資産を保有しているとしています。
事件前に公表されていた9月のProof of Reservesでは準備率が135%だったため、公表値ベースでは、
事件前:135%
↓
ハッキング発生
↓
事件後:131%
となります。
ただし、Proof of Reservesが100%を超えていることだけで、取引所の安全性を完全に判断できるわけではありません。
Proof of Reservesは主に「取引所がユーザー資産に対応する準備資産を保有しているか」を確認するための仕組みです。
今回問題となったようなシステムへの不正アクセス、内部の出金承認プロセス、第三者製品の脆弱性といったサイバーセキュリティ上のリスクを直接評価するものではありません。
そのため、取引所の安全性を見る場合は、Proof of Reservesだけではなく、資産の保管方法、セキュリティ対策、インシデント発生時の対応なども確認する必要があります。
Bitgetをハッキングしたのは北朝鮮系グループ?
今回の攻撃については、北朝鮮(DPRK)系ハッカーとの関連も指摘されています。
ブロックチェーン分析会社Ellipticは、攻撃に関連するインフラや過去の北朝鮮系攻撃との関連性など、複数の要素をもとに、今回のBitgetへの攻撃が北朝鮮系グループと関連している可能性が高いと分析しています。
Bitget CEOのGracy Chen氏も、攻撃手法が北朝鮮系ハッカーグループによる過去の攻撃と類似しているとの見方を示しています。Financial Timesも、IPアドレスの挙動やオンチェーン上の動きなどが北朝鮮系攻撃者との関連を示唆していると報じています。
ただし、Bitget自身は調査結果が確定するまで攻撃者を断定しない姿勢を示しています。
そのため、2026年9月30日時点では、
「北朝鮮系グループとの関連が指摘されているものの、攻撃主体が最終的に確定したわけではない」
と理解するのが適切です。
盗まれた約3.9億ドルは取り戻せる?
BitgetはMandiantやSlowMistなどのセキュリティ企業と協力し、攻撃者が管理しているとみられるアドレスの追跡を進めています。
Bitgetによると、取引所やブロックチェーンプロジェクト、セキュリティ企業などとの連携によって、一部の資産についてはすでに凍結に成功しています。ただし、凍結・回収額は変動するため、具体的な金額は公式のインシデントページでは固定値として掲載されていません。
さらにBitgetは「Asset Recovery Bounty Program」を開始しています。
攻撃者の資産を凍結または回収することに直接つながる情報などを提供した個人・組織に対して、**凍結または回収できた金額の5%**を報奨金として支払う仕組みです。
一方、一度ブロックチェーン上で送金された暗号資産をすべて回収できるとは限りません。
攻撃者が複数のブロックチェーンやアドレスを利用して資産を移動させる可能性もあるため、今後どの程度の資産を回収できるかについては現時点では不明です。
今回のBitgetハッキングから分かる取引所のリスク
今回の事件は、暗号資産取引所のセキュリティを考えるうえでいくつか重要なポイントを示しています。
大手取引所でもハッキングリスクはゼロではない
暗号資産取引所は、ホットウォレット、コールドウォレット、二要素認証、リスク管理システムなど、複数のセキュリティ対策を導入しています。
しかし、セキュリティ対策を導入していてもリスクを完全にゼロにできるわけではありません。
特に今回のBitgetのケースでは、取引所が直接開発したシステムだけでなく、第三者のセキュリティ製品が攻撃経路になった可能性が示されています。
ホットウォレットとコールドウォレットではリスクが異なる
ホットウォレットはオンライン環境で利用されるため、ユーザーからの出金などを迅速に処理できるメリットがあります。
一方、オンラインシステムと接続していることから、コールドウォレットと比較して外部から攻撃を受ける可能性があります。
コールドウォレットは秘密鍵をインターネットから切り離した環境で管理するため、オンライン経由の攻撃リスクを抑えることができます。
今回の事件でも、Bitgetによると被害はホット・ウォームウォレットの一部に限定され、コールドウォレットは影響を受けませんでした。
Proof of Reservesだけでは安全性を判断できない
Proof of Reservesは取引所の準備資産を確認するうえで参考になる情報ですが、それだけでサイバー攻撃への耐性まで確認できるわけではありません。
取引所を利用する際は、
- 資産をどのように保管しているか
- Proof of Reservesを公開しているか
- セキュリティ事故への備えがあるか
- 過去にどのようなインシデントが発生しているか
- インシデント発生後にどのような対応を行ったか
など、複数の情報を確認することが重要です。
取引所と自己管理ウォレットではリスクの種類が異なる
暗号資産を取引所へ預ける場合、秘密鍵やウォレットインフラの管理は基本的に取引所側が行います。
ユーザー自身で秘密鍵を管理する必要がない一方、取引所のセキュリティシステムや運営状況などに依存することになります。
一方、ハードウェアウォレットなどを利用して自己管理する場合、取引所のハッキングによる影響を受けにくくなる反面、秘密鍵やシードフレーズを紛失すると資産へアクセスできなくなる可能性があります。
どちらにも異なるリスクがあるため、それぞれの特徴を理解することが重要です。
Bitgetハッキングに関するよくある質問
Bitgetは本当にハッキングされた?
2026年9月24日、Bitgetの一部のホットウォレットとウォームウォレットから不正な資産移動が発生しました。Bitget自身がセキュリティインシデントとして公表しています。
Bitgetのハッキング被害額はいくら?
2026年9月30日時点で、被害額は約3億8,750万ドルとされています。当初は約3億5,160万ドルと発表されましたが、ZcashやTRONなどを含めて調査した結果、金額が上方修正されました。
Bitgetの秘密鍵は盗まれた?
Bitgetは、現時点の調査で秘密鍵の侵害は確認されていないと説明しています。攻撃者は第三者のセキュリティ製品の脆弱性を利用して内部システムへアクセスし、不正な出金命令を実行した可能性があります。
Bitgetのコールドウォレットもハッキングされた?
Bitgetによると、コールドウォレットは今回の事件による影響を受けていません。被害は一部のホットウォレットとウォームウォレットに限定されています。
Bitget Walletもハッキングされた?
今回被害を受けたのは暗号資産取引所Bitgetのウォレットインフラです。別サービスであるセルフカストディ型のBitget Walletについては、今回の事件による影響は確認されていないと発表されています。
Bitgetから出金できる?
Bitgetは9月28日から段階的に出金を再開しています。BTCは9月28日、ETHは9月29日、USDTは9月30日から順次再開され、その他の暗号資産や法定通貨、P2Pについては10月2日08:00 UTCからの再開が予定されています。
まとめ
2026年9月24日に発生したBitgetのセキュリティインシデントでは、一部のホットウォレットとウォームウォレットから約3億8,750万ドル相当の暗号資産が不正に移動しました。
現時点の調査では、秘密鍵そのものが盗まれたわけではなく、第三者のセキュリティ製品の脆弱性を起点として内部システムへアクセスされ、不正な出金命令が実行された可能性が示されています。
Bitgetはコールドウォレットには影響がなく、ユーザーのアカウント残高も影響を受けていないと説明しています。また、事件発生時に4億6,400万ドル超だったProtection Fundによって今回の財務的な影響をカバーする方針です。
事件後となる9月29日時点のProof of Reservesでは、Bitgetは全体の準備率を131%と公表しています。
一方、今回の事件は、秘密鍵が流出しなくても取引所のバックエンドシステムや出金承認プロセスが攻撃対象になり得ることを示しています。
暗号資産取引所の安全性を確認する際は、Proof of Reservesだけを見るのではなく、ホットウォレットとコールドウォレットの管理方法、出金時のセキュリティ対策、セキュリティインシデントへの備えなどを含めて確認することが重要です。
また、攻撃者の特定や盗まれた資産の追跡・回収は現在も続いています。今後、調査によって攻撃手法や被害状況について新たな情報が公表される可能性があります。
この記事の著者


ビットコインをはじめ、ブロックチェーン、暗号資産(仮想通貨)に関する世界中の最新のトピックス、最先端の技術、プロジェクト、規制などをどこよりも早く正確に初心者の方にも分かりやすく丁寧にご紹介しています。