暗号資産口座を守るセキュリティ対策|不正アクセスの手口と防止策


ビットコインなどの暗号資産を保有するうえで、注意したいリスクの一つが「不正アクセス」です。暗号資産取引所ではセキュリティ対策が実施されていますが、利用者のログイン情報が第三者に知られることで、口座が不正に利用される可能性があります。
近年は、金融機関や暗号資産取引所を装ったフィッシングサイト、パスワードの使い回しを悪用した不正ログインなど、さまざまな手口が確認されています。
金融庁も2026年11月6日、金融機関の利用者に対して、不審なメールのリンクを安易にクリックしないことや、パスワードの使い回しを避けること、フィッシング耐性のある多要素認証を利用することなどを呼びかけました。
暗号資産を安全に管理するためには、取引所側の対策だけでなく、利用者自身によるセキュリティ管理が重要です。
本記事では、不正アクセスの基本的な仕組みから、暗号資産口座が狙われる手口、実践したいセキュリティ対策、被害が疑われる場合の対応方法まで詳しく解説します。
不正アクセスとは?暗号資産口座で起こり得る被害
不正アクセスとは、正当な権限を持たない第三者が、他人のIDやパスワードなどを悪用してオンラインサービスにログインしたり、コンピューターへ不正に侵入したりする行為です。
警察庁は、不正アクセスについて、他人の認証情報を利用してサービスを悪用する行為などを挙げ、基本的なセキュリティ対策の重要性を呼びかけています。
暗号資産取引所の口座も、こうした不正アクセスの対象となる可能性があります。
不正アクセスによって考えられる被害
暗号資産口座が第三者によって不正に利用された場合、残高や取引履歴などの個人情報が閲覧されたり、本人の意図しない取引が行われたりする可能性があります。
さらに、必要な認証を突破されるなどして出金手続きまで実行された場合、保有する暗号資産が第三者のウォレットに送金されるおそれがあります。
暗号資産はブロックチェーン上で送金が完了すると、一般的に送金元の判断だけで取引を取り消すことはできません。そのため、不正送金が発生した場合、資産の回復が困難になる可能性があります。
ただし、不正ログインが発生したからといって、必ずしも暗号資産が流出するわけではありません。実際の被害は、取引所が採用している追加認証や出金時の確認手続きなどによっても異なります。
取引所へのハッキングと口座への不正アクセスは異なる
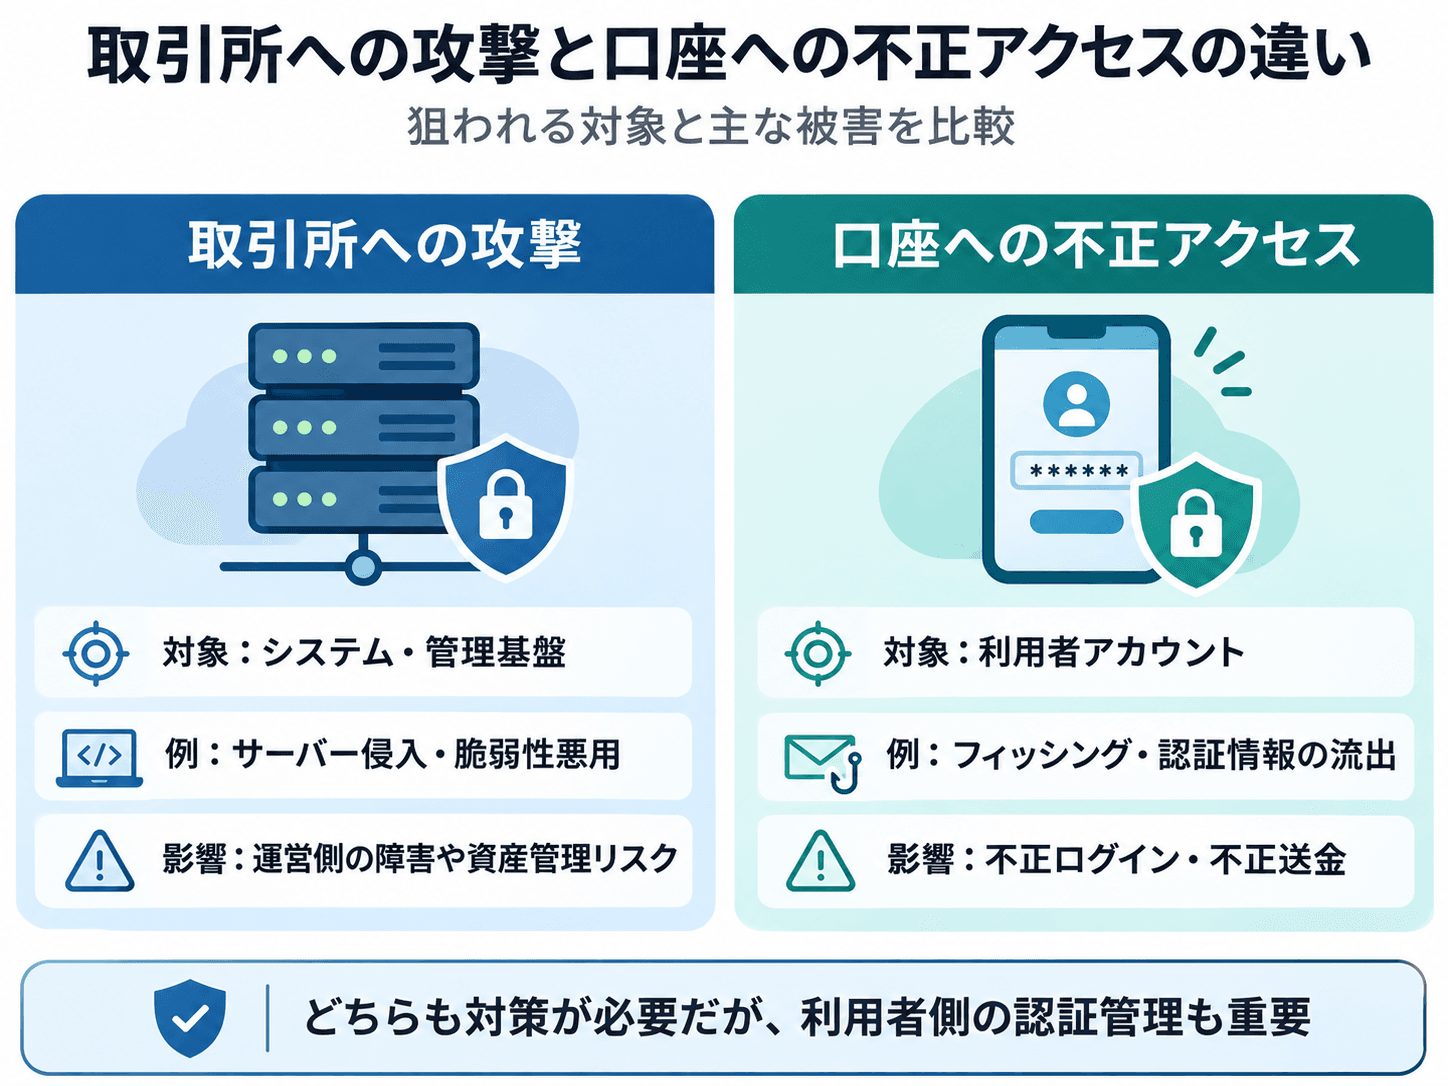
暗号資産のセキュリティ問題を理解するうえでは、「取引所のシステムが攻撃されること」と「利用者の口座が不正に利用されること」を区別する必要があります。
取引所へのハッキングは、事業者のシステムやウォレット管理基盤などが攻撃対象となるケースです。
一方、口座への不正アクセスは、利用者の認証情報が盗まれるなどして、第三者が本人になりすましてログインするケースが含まれます。
例えば、取引所が顧客資産をコールドウォレットで保管していても、利用者のアカウントに対する不正ログインのリスクがなくなるわけではありません。
両者は異なるセキュリティ上の問題であり、取引所側と利用者側の双方で対策を講じることが重要です。
暗号資産口座への不正アクセスにつながる主な手口
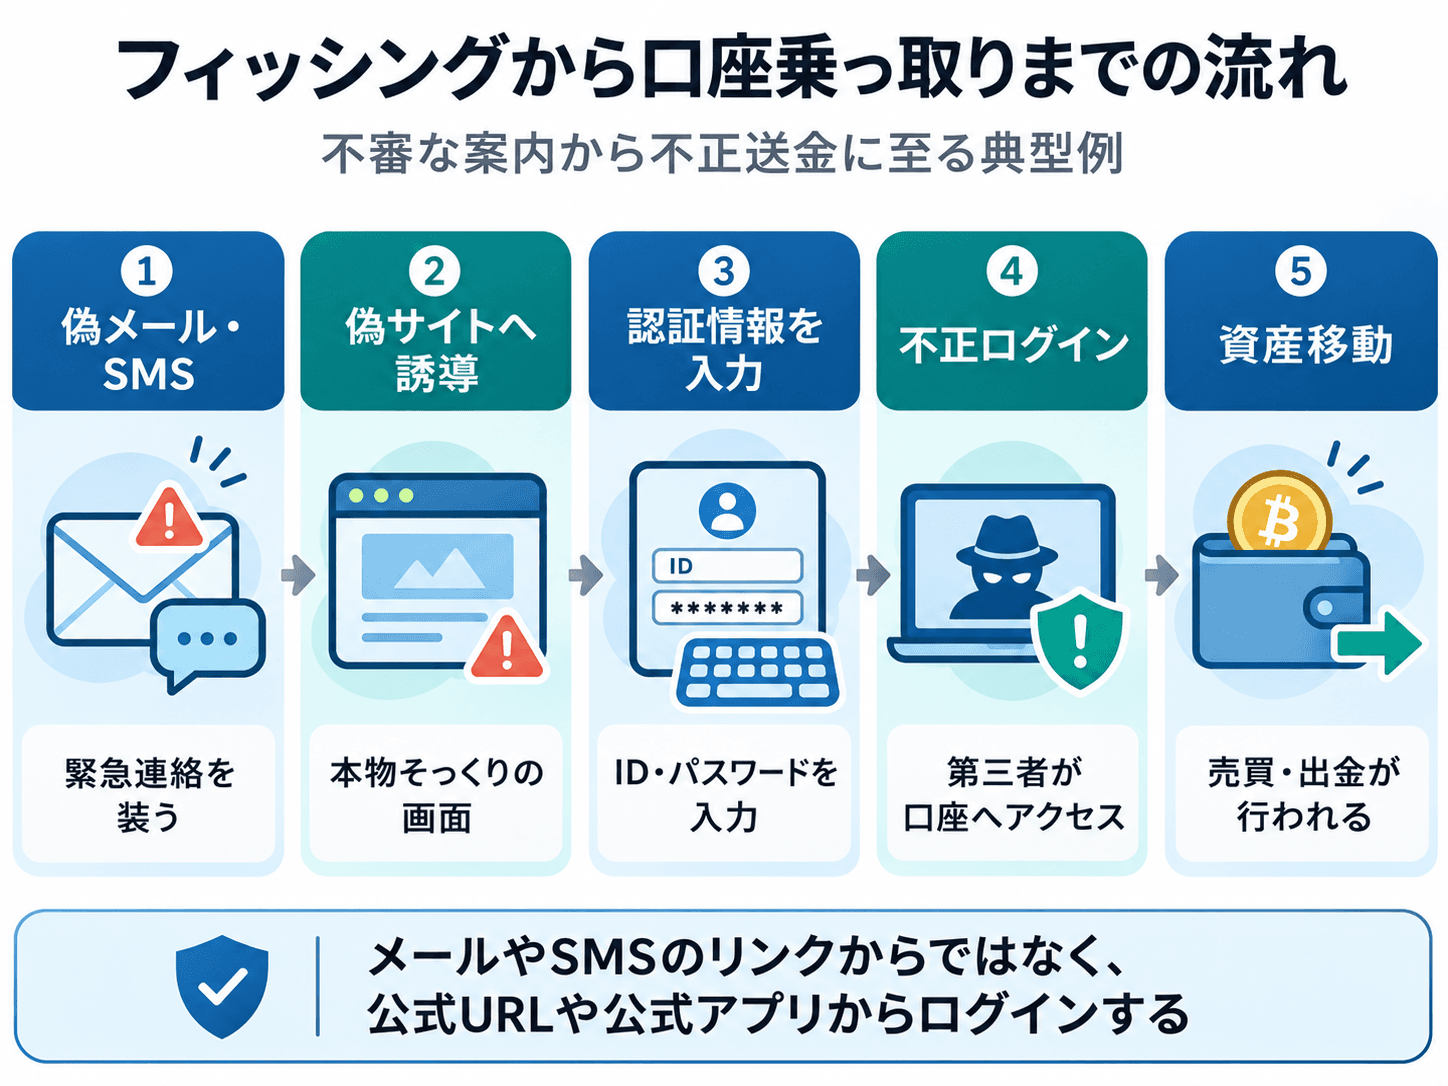
不正アクセスの原因は、システムの脆弱性だけではありません。利用者をだましてログイン情報を入力させたり、別のサービスから流出した認証情報を悪用したりする手口にも注意が必要です。
フィッシング詐欺によるログイン情報の流出
フィッシングとは、正規の企業やサービスを装ったメールやSMSなどを利用して、利用者を偽のウェブサイトへ誘導し、ログイン情報などを盗み取る手口です。
暗号資産取引所の場合、「不審なログインを検知しました」「口座の利用を停止しました」「本人確認が必要です」といった内容で、利用者に緊急の対応を求めるケースが考えられます。
メッセージに記載されたリンクを開くと、実際の取引所とよく似たログイン画面が表示され、メールアドレスやパスワードの入力を求められることがあります。
入力した情報が攻撃者に送信されると、正規の口座への不正ログインに悪用される可能性があります。
また、二段階認証の確認コードまで入力させようとする偽サイトにも注意が必要です。
正規サイトと似たデザインが使われていても、安全なウェブサイトとは限りません。
パスワードの使い回しを狙ったリスト型攻撃
リスト型攻撃とは、過去に流出したメールアドレスやパスワードの組み合わせを使用し、別のオンラインサービスへのログインを試みる攻撃手法です。
例えば、通販サイトと暗号資産取引所で同じメールアドレスとパスワードを使用している場合を考えます。
通販サイトから認証情報が流出すると、その情報を使って暗号資産取引所へのログインが試みられる可能性があります。
この場合、暗号資産取引所自体から情報が流出していなくても、不正アクセスの被害につながるおそれがあります。
IPA(情報処理推進機構)も、不正ログインを防ぐために、長く複雑で推測されにくいパスワードを使用し、サービス間で使い回さないことを推奨しています。
マルウェアによる情報の窃取
マルウェアとは、端末やシステムに悪影響を与える不正なソフトウェアの総称です。
利用者が不審なアプリやファイルをインストールした場合、端末に保存された認証情報などが盗まれる可能性があります。
マルウェアの種類によっては、キーボードの入力内容を記録したり、ブラウザに保存された情報を取得したりする機能を持つものもあります。
暗号資産の保有者を狙った不正なウォレットアプリや、正規ソフトウェアを装ったファイルにも注意が必要です。
メールアカウントの乗っ取り
暗号資産取引所のログイン情報だけでなく、登録しているメールアカウントの管理も重要です。
多くのオンラインサービスでは、メールアドレスが本人確認やパスワード再設定、各種通知に利用されています。
メールアカウントを第三者に乗っ取られると、取引所から送信された重要な通知を閲覧されたり、アカウントの復旧手続きを悪用されたりする可能性があります。
そのため、暗号資産取引所と同様に、メールアカウントにも強固な認証設定を行う必要があります。
不正アクセスを防ぐために実践したい7つのセキュリティ対策
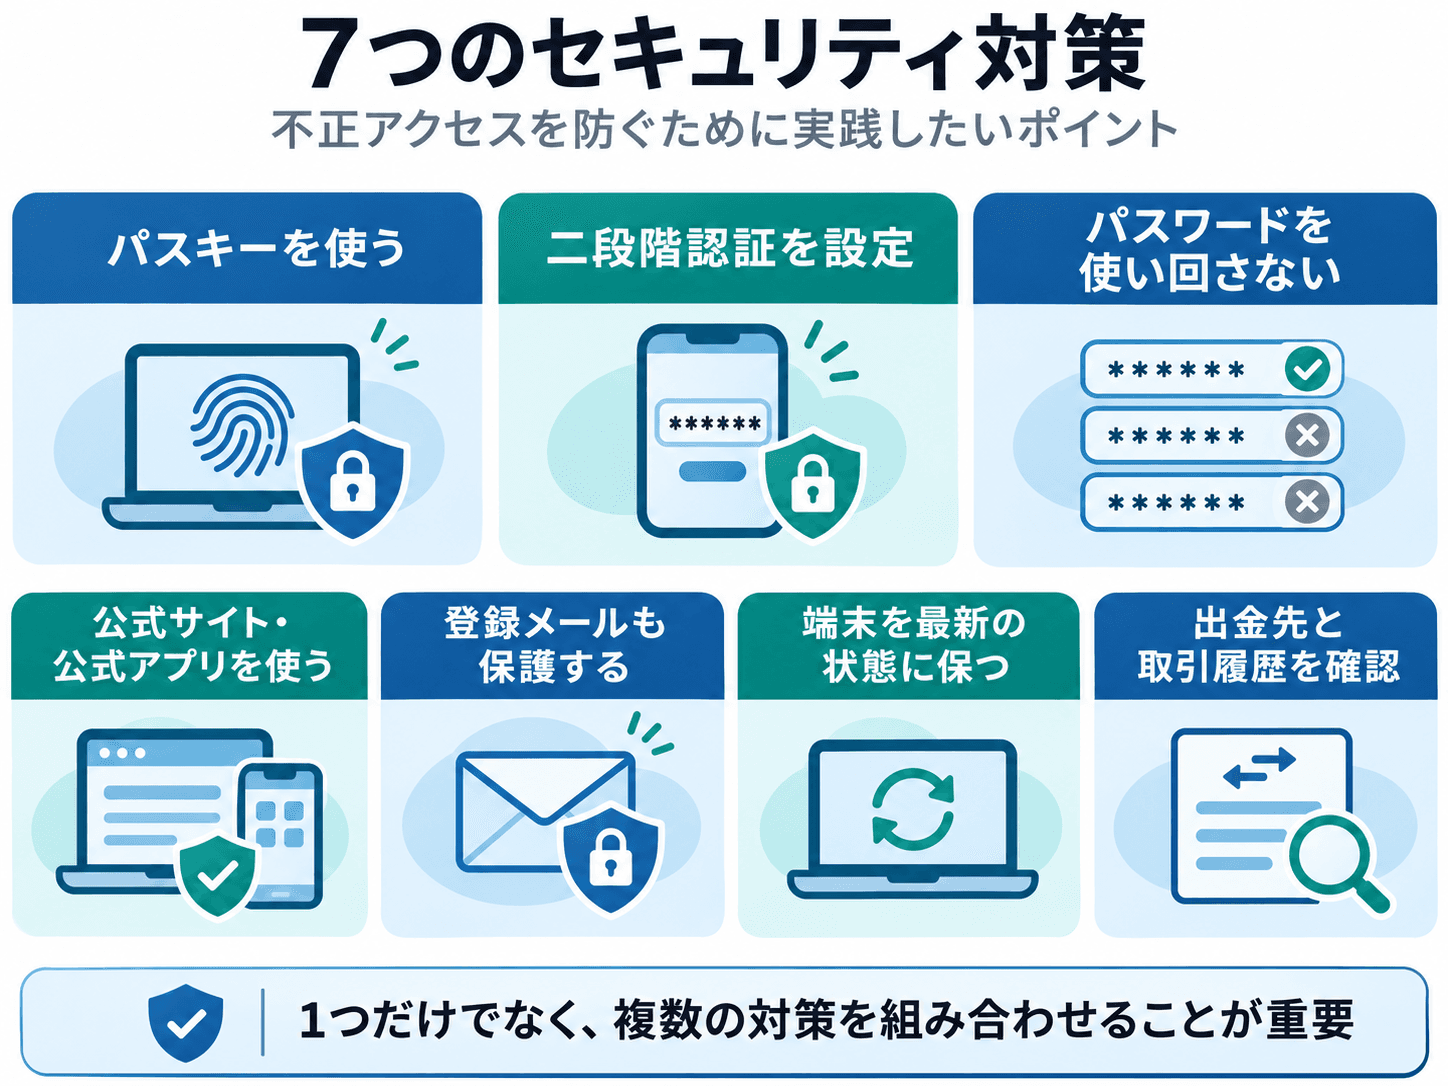
暗号資産口座を守るためには、複数の対策を組み合わせることが有効です。特に、ログイン時の認証方法と、フィッシングサイトへの対策を優先的に見直すことが重要です。
1. パスキーを利用する
パスキーは、従来のパスワードに代わる認証方式です。
公開鍵暗号方式を利用しており、一般的には利用者の端末などに保存された秘密鍵を使ってログイン時の認証を行います。
利用者は指紋認証、顔認証、端末のPINコードなどによって本人確認を行えるため、ログインのたびにパスワードを入力する必要がありません。
パスキーの大きな特徴は、正規のウェブサイトと結び付けられた認証の仕組みを利用することです。そのため、従来のパスワード認証に比べ、偽サイトを使ったフィッシング攻撃への耐性が高いとされています。
ただし、端末自体の乗っ取りやアカウントの復旧手続きの悪用など、あらゆるリスクを排除できるわけではありません。
利用している暗号資産取引所がパスキーに対応している場合は、導入を検討するとよいでしょう。
2. 二段階認証を設定する
二段階認証は、パスワードに加えて認証アプリなどを利用し、ログイン時に追加の確認を行う仕組みです。
パスワードが流出した場合でも、攻撃者が追加の認証を突破できなければ、不正ログインを防げる可能性があります。
ただし、二段階認証を有効にしていても、偽サイトに認証コードを入力してしまった場合などには、不正アクセスにつながるおそれがあります。
そのため、二段階認証は万能な対策ではなく、フィッシングへの注意と組み合わせて利用する必要があります。
パスキーに対応していないサービスや、パスワードによるログインを継続する場合には、二段階認証の設定を優先しましょう。
3. パスワードを使い回さない
パスワードによるログインを使用する場合、暗号資産取引所専用のパスワードを設定することが重要です。
他の金融サービスや通販サイト、SNSなどで同じパスワードを使用すると、一つのサービスで情報が流出した際に、複数の口座が不正アクセスの対象になる可能性があります。
また、誕生日や氏名など、第三者が推測しやすい情報の使用も避ける必要があります。
複数のサービスで異なるパスワードを管理することが難しい場合は、信頼できるパスワード管理ツールを利用する方法もあります。
4. 公式サイトや公式アプリからログインする
フィッシング被害を防ぐためには、ログインするウェブサイトが正規のものであることを確認する必要があります。
特に注意したいのは、メールやSMS、検索広告などを経由してログインページへ移動するケースです。
攻撃者が正規サービスに似せたURLやウェブサイトを用意している可能性があるため、画面の見た目だけで本物かどうかを判断することは困難です。
日常的に利用する暗号資産取引所は、正規のURLを確認したうえでブックマークに登録するか、公式アプリからアクセスすることが望ましいでしょう。
なお、ウェブサイトに鍵マークが表示されていることや、HTTPS通信が利用されていることだけでは、そのサイトが正規の事業者によって運営されていると判断することはできません。
5. 登録メールアカウントも保護する
暗号資産口座への不正アクセスを防ぐためには、登録メールアカウントのセキュリティ対策も欠かせません。
メールサービスがパスキーや多要素認証に対応している場合は、積極的に活用することが重要です。
また、メールアカウントの復旧用電話番号やメールアドレスに不審な変更がないか確認することも対策の一つです。
取引所のログイン情報だけを保護しても、登録メールアカウントが第三者に利用される状態では、十分な対策とはいえません。
6. スマートフォンやパソコンを最新の状態に保つ
スマートフォンやパソコンのOS、ブラウザ、アプリを最新の状態に保つことも重要です。
ソフトウェアの更新には、既知の脆弱性を修正するセキュリティアップデートが含まれる場合があります。
更新されていない端末を利用し続けると、修正済みの脆弱性が悪用されるリスクが残ります。
また、提供元が不明なアプリやブラウザ拡張機能を安易にインストールしないことも重要です。
暗号資産を取引する端末については、画面ロックの設定や不要なアプリの整理も行い、日常的に安全性を確認しましょう。
7. 出金先アドレスや取引履歴を確認する
不正アクセスへの対策では、ログインを守ることに加え、資産の移動に関わる操作を確認することも重要です。
特に暗号資産の出金先アドレスは、送金を行う前に十分確認する必要があります。
サービスによっては、出金先の事前登録や出金限度額の設定など、不正送金のリスクを抑えるための機能が提供されています。利用可能な機能は取引所ごとに異なるため、公式情報を確認しましょう。
また、身に覚えのない注文や出金申請、口座設定の変更がないか定期的に確認することも、不審な動きを早期に発見するうえで役立ちます。
APIを利用した自動売買などを行っている場合は、APIキーのアクセス権限や保存方法も見直し、不要な権限を与えないよう注意しましょう。
暗号資産口座が不正アクセスされた場合の対処法
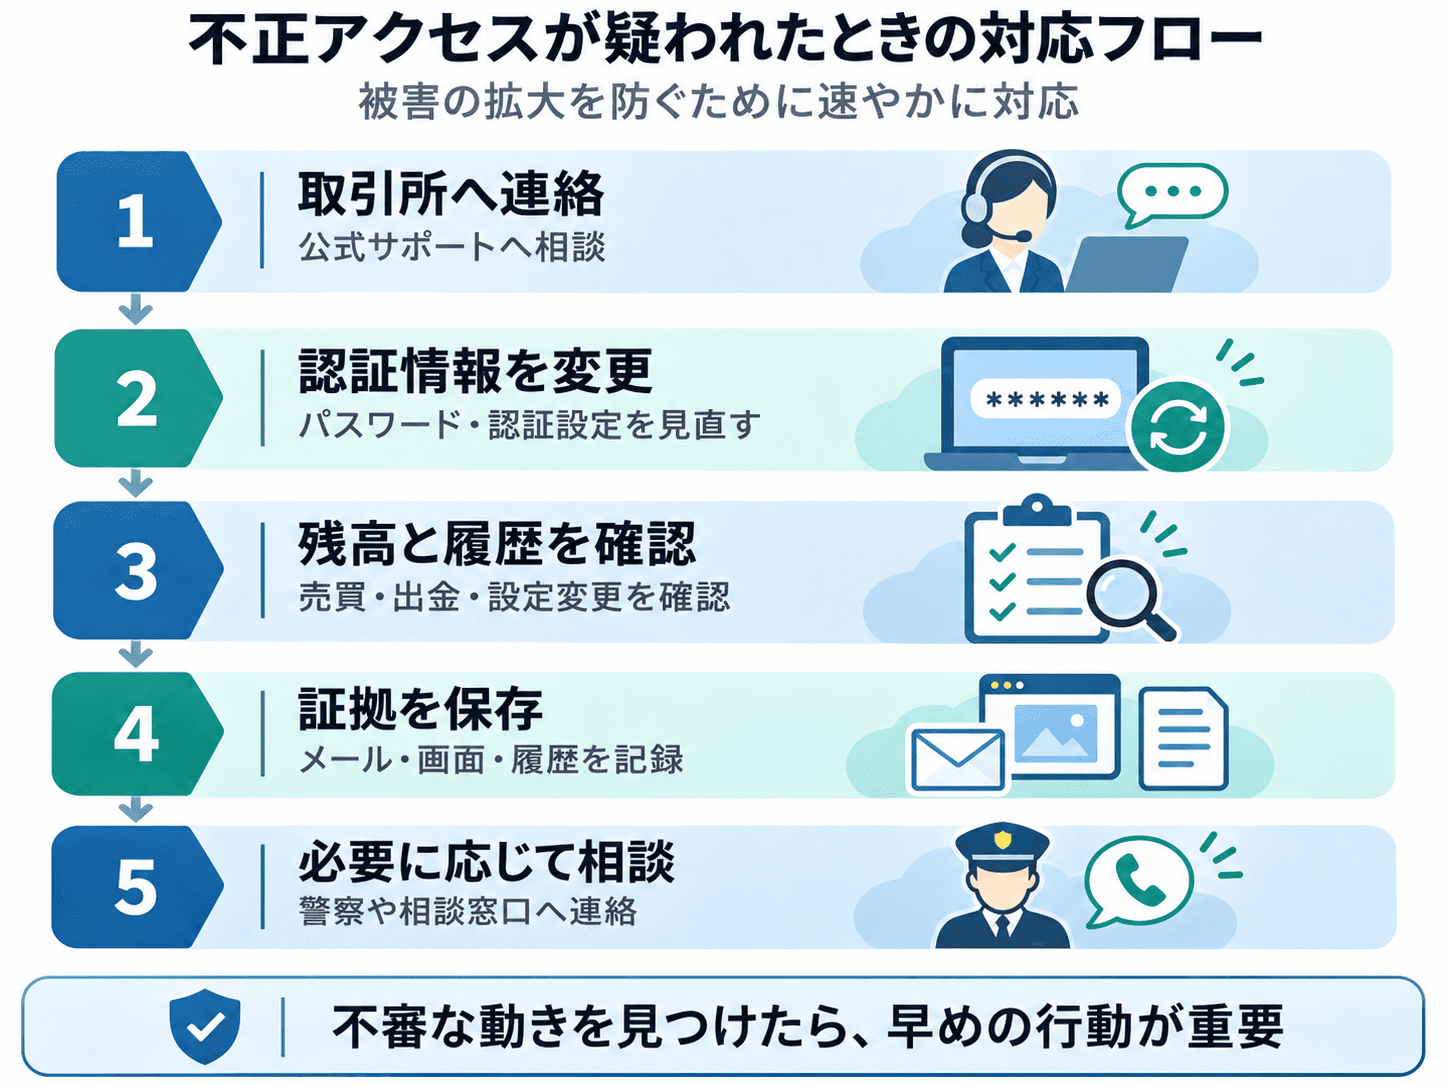
どれほど対策を行っていても、不正アクセスのリスクを完全になくすことはできません。
身に覚えのない取引やログイン情報の変更など、不審な状況を確認した場合は、被害の拡大を防ぐために速やかな対応が必要です。
不正アクセスが疑われた場合に行うこと
1. 利用している暗号資産取引所へ連絡する。 正規のサポート窓口から不正アクセスの可能性を伝え、必要に応じて口座の利用制限や出金停止などの対応を相談します。
2. 認証情報を保護する。 安全な端末からパスワードの変更や認証設定の見直しを行います。登録メールアカウントにも不正利用の疑いがある場合は、そちらの保護も優先します。
3. 残高や取引履歴を確認する。 身に覚えのない売買、出金申請、登録情報の変更などが発生していないか確認します。確認できる範囲で日時や取引内容を記録します。
4. 証拠を保存する。 不審なメール、ログイン履歴、取引履歴、出金先アドレス、関連する画面などを保存します。被害状況の確認や相談の際に役立つ場合があります。
5. 必要に応じて警察へ通報・相談する。 実際に不正送金などの被害が発生した場合は、最寄りの警察署やサイバー犯罪相談窓口へ相談します。
警察庁も、不正アクセスの被害に遭った場合は、サービス提供会社への連絡、証拠の保存、警察への通報・相談などを案内しています。
なお、すでに暗号資産の送金が完了している場合、送金の取り消しや資産の回復は困難になる可能性があります。
被害を疑った段階で迅速に対応することが重要です。
暗号資産取引所が実施するセキュリティ対策
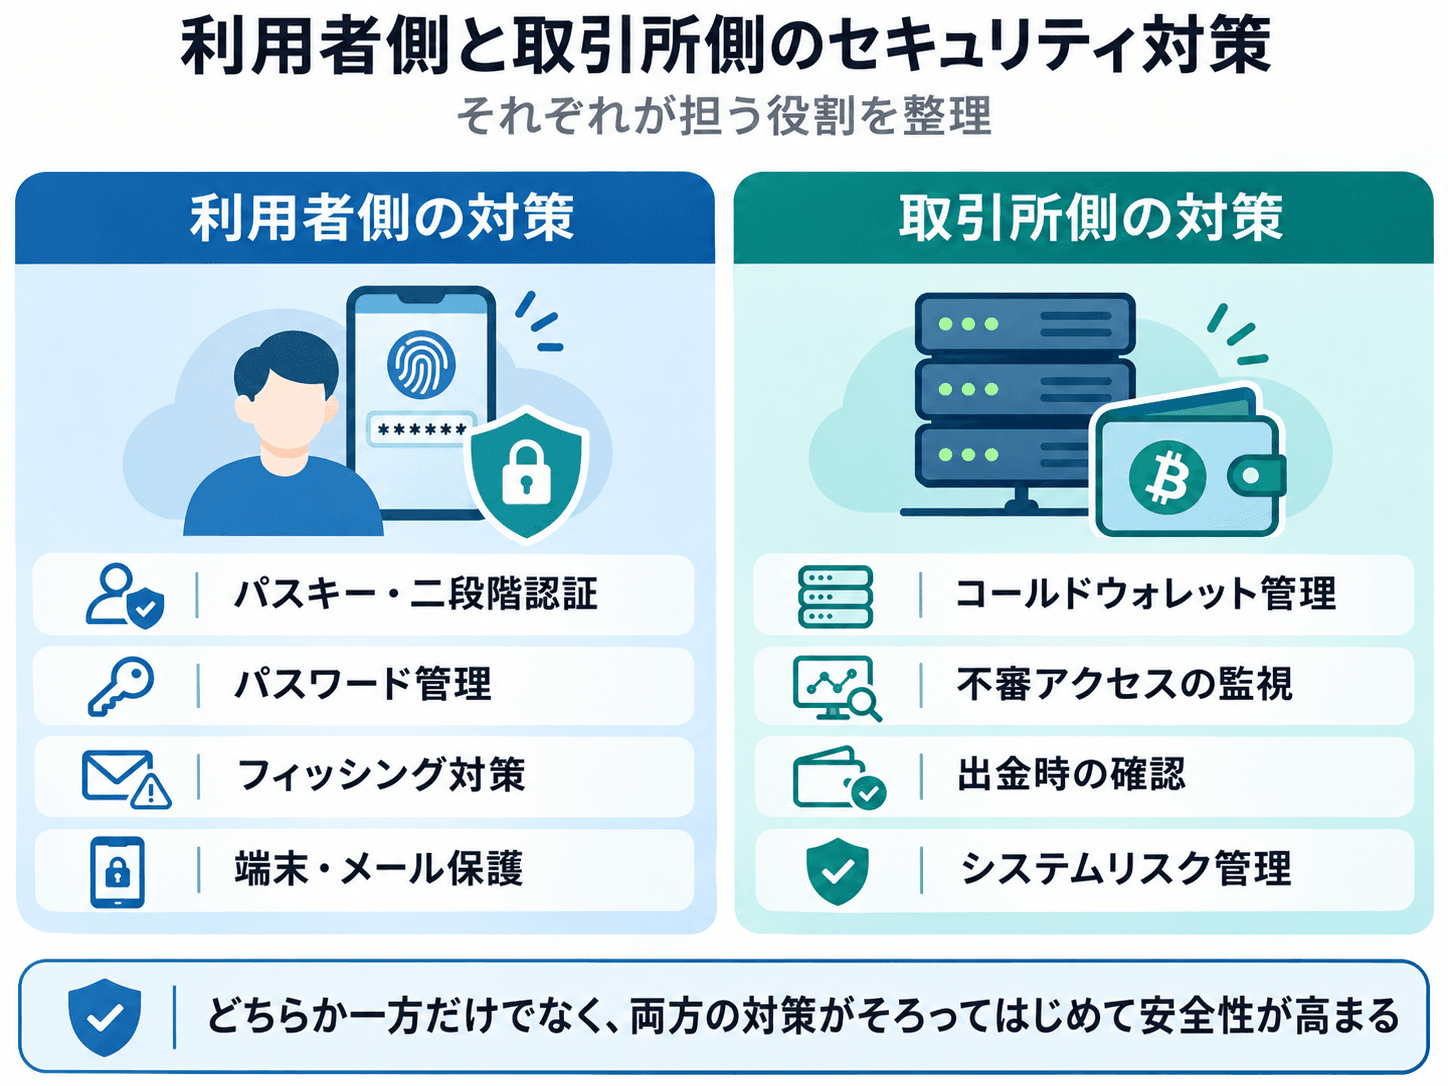
暗号資産の不正アクセス対策は、利用者だけでなく取引所側でも実施されています。
金融庁と警察庁は2026年8月6日、暗号資産を用いた詐欺被害などの防止に向けて、日本暗号資産等取引業協会に対し、対策の強化を要請しました。
要請内容には、暗号資産の出金先の事前登録制や、アクセス環境のモニタリング、不正利用が疑われる場合の認証強化などが含まれています。
こうした取り組みは、暗号資産取引所が不正利用を防ぐために、複数の対策を組み合わせる必要があることを示しています。
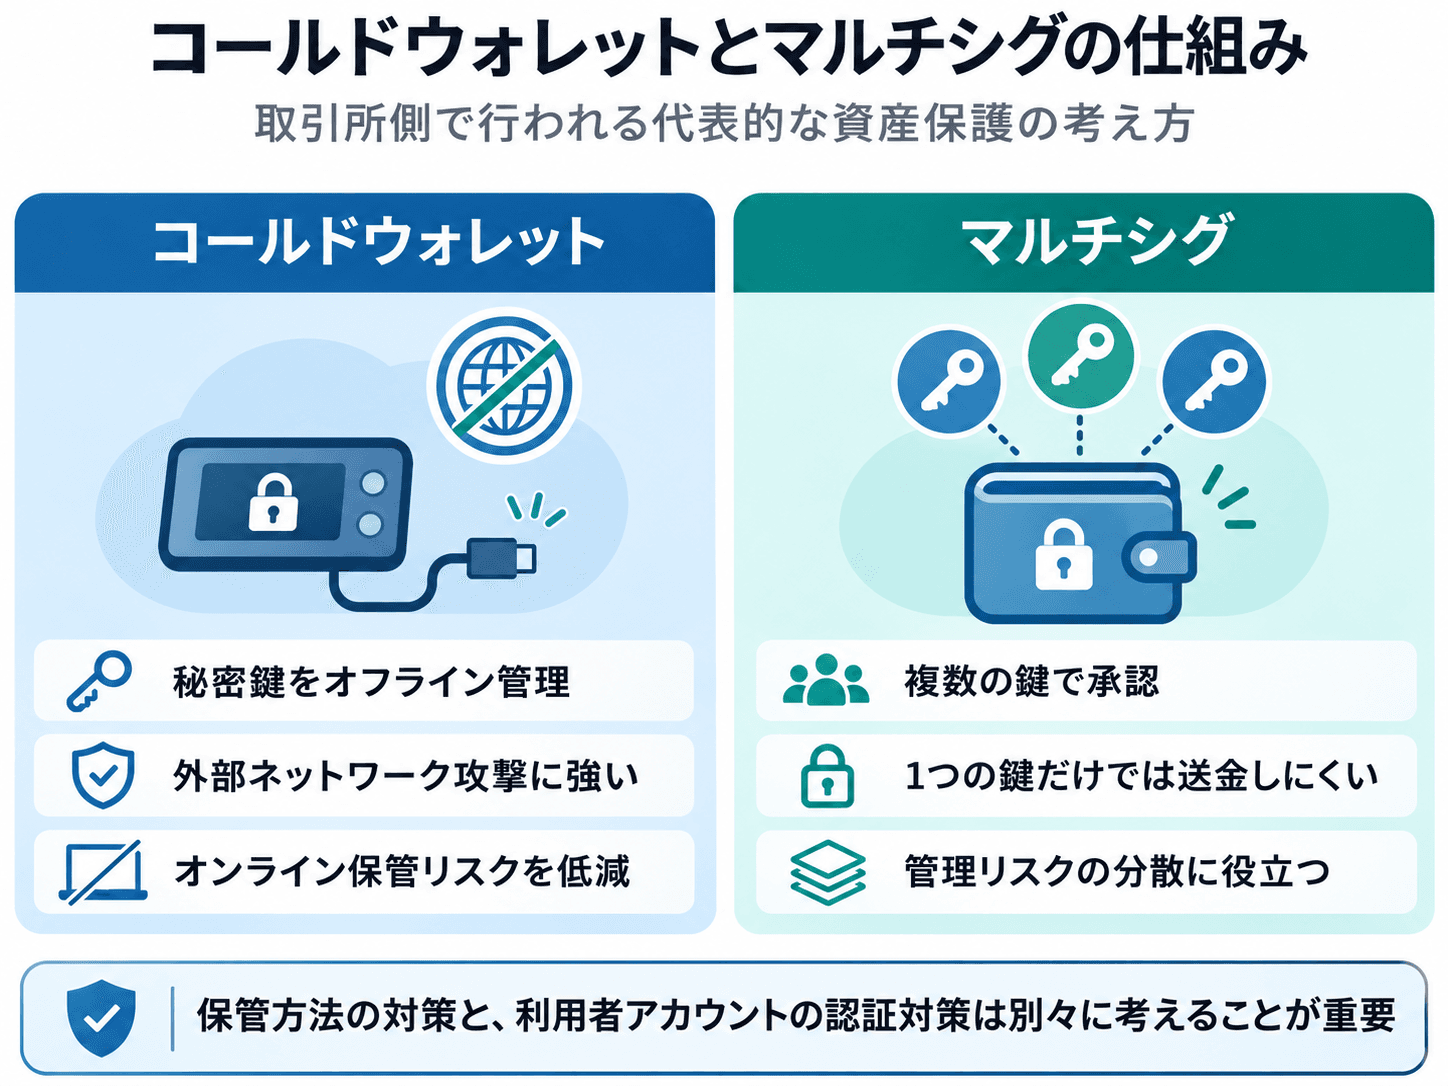
コールドウォレットによる暗号資産の管理
コールドウォレットとは、インターネットから切り離された環境で暗号資産の秘密鍵を管理する仕組みです。
秘密鍵がオンライン環境に常時接続されないため、外部からのネットワーク経由の攻撃による秘密鍵の窃取リスクを低減できるとされています。
一方、コールドウォレットの採用によって、取引所のあらゆるセキュリティリスクがなくなるわけではありません。
特に、利用者のログイン情報を悪用した不正アクセスに対しては、別途、認証や出金手続きに関する対策が必要です。
複数の秘密鍵を利用するマルチシグ
マルチシグは、暗号資産の送金などを実行する際に、複数の秘密鍵による署名を必要とする仕組みです。
適切に構成されたマルチシグでは、一つの秘密鍵が漏えいしただけでは送金できないようにすることが可能です。
そのため、ウォレット管理に関わるリスクを低減するための技術の一つとして利用されています。
ただし、マルチシグの安全性は具体的な鍵の管理方法や運用体制によっても異なります。
不正ログインの検知や出金時の確認
取引所側では、ログイン時の追加認証や不審なアクセスの監視、出金時の確認手続きなどを組み合わせることが考えられます。
こうした対策は、第三者が不正にログインした場合でも、その後の不正な操作を検知したり、被害の拡大を抑えたりするために重要です。
ただし、具体的な機能や導入状況は取引所によって異なります。利用者は、口座を開設している取引所が提供するセキュリティ機能を確認することが望ましいでしょう。
bitbank(ビットバンク)で利用できるセキュリティ機能
暗号資産取引所のビットバンクでは、利用者の認証情報や預かり資産を保護するためのセキュリティ機能・管理体制について公式情報を公開しています。
ここでは、利用者が確認できる主な機能を紹介します。
パスキーによるログイン認証
ビットバンクは、パスワードの代わりにパスキーを利用したログイン認証に対応しています。
パスキーを設定することで、指紋認証や顔認証、端末のPINコードなどを利用してログインできます。
2026年11月9日更新の公式サポート案内によると、パスキーを登録すると既存のパスワードは自動的に無効化され、パスワードを使用したログインは利用できなくなります。
パスキーを新しく登録する場合は、ログイン後に「設定」から「パスキー」を選択し、案内に従って登録します。
複数のデバイスを登録することも可能ですが、利用する端末や保存先のアカウントも適切に保護する必要があります。
詳しい登録手順はビットバンクの公式サポートページ「パスキーの登録方法」で確認できます。
セキュリティ強度の確認機能
ビットバンクでは、パスワード、二段階認証、パスキーの設定状況に基づいて、口座のセキュリティ強度を「高・中・低」の3段階で評価する機能を案内しています。
利用者は現在の設定状況を確認し、必要に応じて認証方法を見直すことができます。
公式案内では、パスキーを設定し、パスワードを無効化した状態を最も安全性が高い設定として位置付けています。
なお、パスワードによるログインを利用する場合は、二段階認証を有効にすることが推奨されています。
顧客資産のコールドウォレット管理
ビットバンクの公式サポートでは、顧客から預かった暗号資産を全てコールドウォレットで保管していると説明しています。
また、ホットウォレットには顧客資産を含めず、自己資産で運用しているとしています。
こうした管理方法は、取引所側のウォレットに対する外部からの攻撃リスクを低減するための取り組みです。
ただし、コールドウォレットによる保管と、利用者のログイン認証の保護は別の対策です。暗号資産を安全に管理するためには、利用者自身もパスキーなどの認証機能を適切に設定する必要があります。
偽サイト・フィッシングへの注意喚起
ビットバンクは、同社を装った偽サイトやフィッシング詐欺に関する注意喚起も公開しています。
同社の公式案内では、偽サイト上でメールアドレス、パスワード、二段階認証コードなどを入力しないよう呼びかけています。
また、ビットバンクを装った偽メールを受信した場合は、専用の報告先である phishing@bitbank.cc へ転送するよう案内しています。
このメールアドレスはフィッシング情報の受信専用であり、口座の不正利用や資産流出が疑われる場合の問い合わせは、公式サポート窓口から行う必要があります。
ビットバンクを利用する場合も、取引所のセキュリティ対策に任せるだけではなく、公式サイトの確認や認証機能の設定を行うことが重要です。
不正アクセスに関するよくある質問
二段階認証を設定していれば不正アクセスは防げますか?
二段階認証は、不正アクセスのリスクを低減するために有効な対策の一つですが、完全に防げるわけではありません。
偽サイトに認証コードを入力してしまった場合などには、追加認証を悪用される可能性があります。
そのため、二段階認証に加え、フィッシングに強いパスキーの利用や、正規サイトからログインする習慣を身に付けることが重要です。
不正アクセスされても暗号資産が盗まれない場合はありますか?
あります。
第三者が不正ログインしたとしても、出金時の追加認証などを突破できなければ、暗号資産の流出を防げる可能性があります。
ただし、ログインに成功した第三者が個人情報や取引情報を閲覧するなど、出金以外の被害が生じる可能性もあります。
不正ログインが疑われる場合は、実際の資産流出が確認されていなくても、取引所へ速やかに相談することが重要です。
パスキーを設定すればパスワードは不要になりますか?
パスキーによるログイン認証に対応しているサービスでは、パスワードを使わずにログインできる場合があります。
ビットバンクでは、公式案内上、パスキー登録時に従来のパスワードが自動的に無効化されます。
ただし、パスキーの動作やアカウントの復旧方法はサービスによって異なるため、利用する取引所の説明を確認しましょう。
コールドウォレットなら不正アクセスの心配はありませんか?
コールドウォレットは、主に暗号資産の秘密鍵をオンライン上の攻撃から保護するための管理方法です。
そのため、取引所の顧客口座に対する不正ログインのリスクを直接なくすものではありません。
また、利用者自身が管理するハードウェアウォレットなどでも、秘密鍵やリカバリーフレーズを第三者に知られると、資産が盗まれるおそれがあります。
保管方法に応じた対策を行うことが重要です。
まとめ|暗号資産口座を守るには不正アクセスへの備えが重要
暗号資産口座への不正アクセスは、フィッシング詐欺やパスワードの使い回し、端末のマルウェア感染など、さまざまな原因によって発生する可能性があります。
特に注意したいのは、取引所自体が攻撃を受けていなくても、利用者の認証情報が第三者に悪用されることで、口座が不正に利用される可能性があることです。
こうしたリスクを低減するためには、パスキーや二段階認証の利用、パスワードの適切な管理、フィッシングサイトへの注意など、複数のセキュリティ対策を組み合わせることが重要です。
また、取引所側が実施するコールドウォレット管理などの対策と、利用者自身が行うログイン認証の管理は、それぞれ異なる役割を持っています。
暗号資産を安全に利用するためには、取引所が提供しているセキュリティ機能を理解し、自分の口座設定を定期的に確認することが大切です。
不正アクセスは被害が発生してからの対応だけでなく、日頃の備えによってリスクを低減することが重要です。
この記事の著者


ビットコインをはじめ、ブロックチェーン、暗号資産(仮想通貨)に関する世界中の最新のトピックス、最先端の技術、プロジェクト、規制などをどこよりも早く正確に初心者の方にも分かりやすく丁寧にご紹介しています。