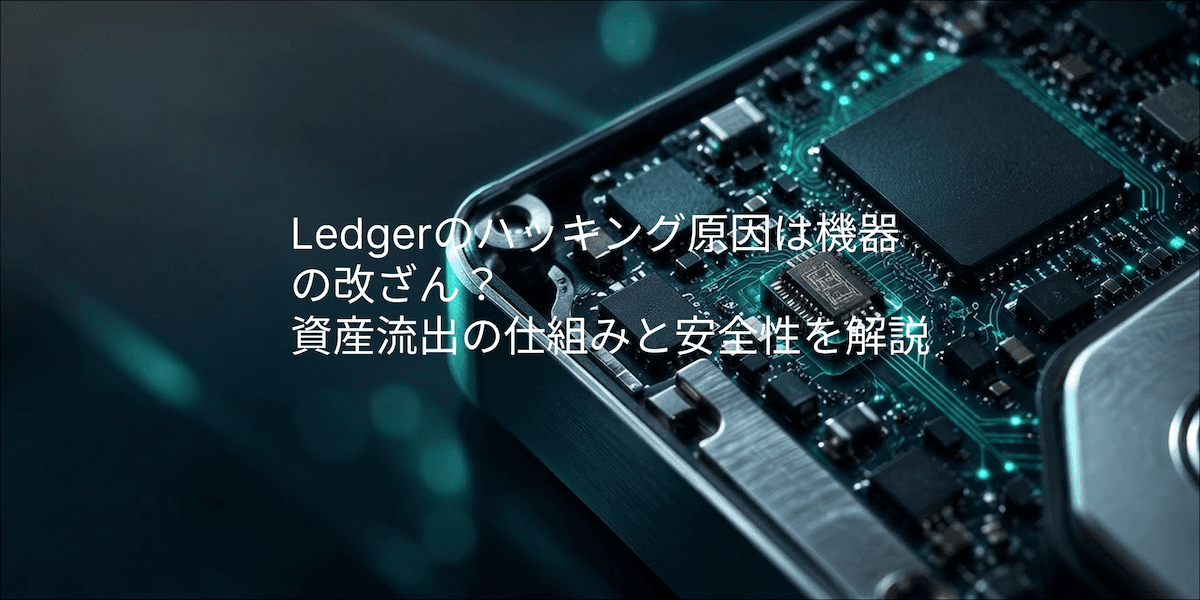
Ledgerのハッキング原因は機器の改ざん? 資産流出の手口と被害防止策


暗号資産の管理に使われるハードウェアウォレット「Ledger」の一部製品で、不正な電子部品が組み込まれ、利用者の資産が流出したとされる問題が発生しました。
2026年10月13日、Ledgerのセキュリティ研究チーム「Donjon」は、初期設定時に表示される24単語のリカバリーフレーズを取得し、LTE通信で外部へ送信する部品の仕組みを説明しました。
今回の事案で確認されたのは特定の流通経路に関わる物理的な改ざんであり、Ledger製品全体のセキュリティが突破されたという意味ではありません。問題の経緯と利用者が注意すべきポイントを整理します。
Ledgerで発生したハッキング・資産流出問題とは
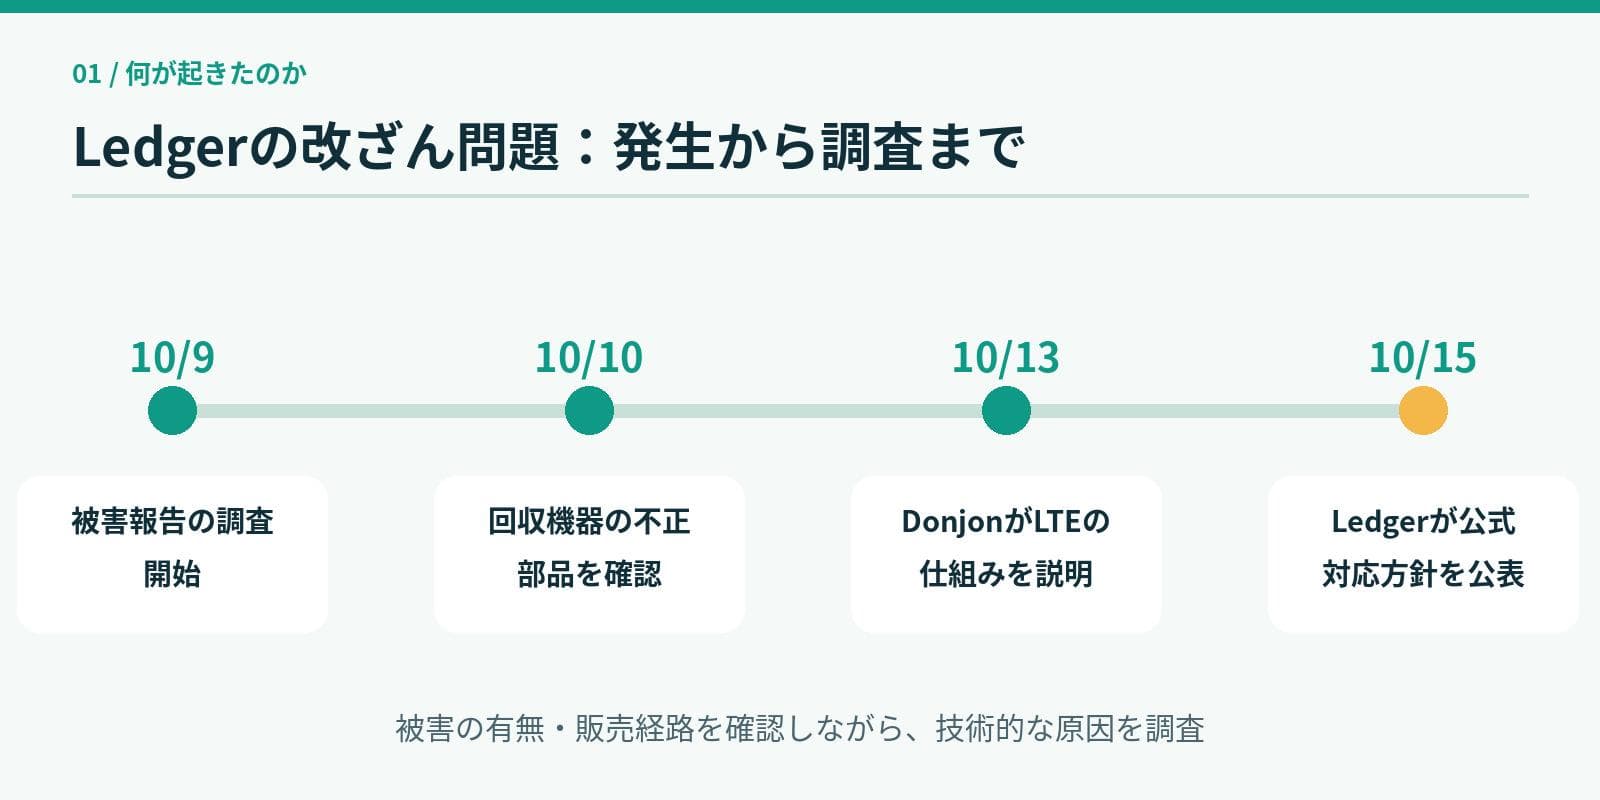
2026年10月、東南アジアの販売代理店CryptoBilisを通じて流通した一部のLedger製品で、暗号資産の不正流出が報告されました。Ledgerの調査では、正規の端末内部に本来存在しない電子部品が取り付けられていたことが確認されています。
10月13日、同社のセキュリティ研究チーム「Donjon」は、この部品が初期設定時に画面へ表示される24単語のシークレットリカバリーフレーズを取得し、外部へ送信する仕組みだったと説明しました。10月15日の公式発表では、攻撃者が正規端末を改造し、流通経路へ戻していたとしています。
これは、Ledger全体のシステムが遠隔から侵害されたという事案ではありません。確認されたのは、流通段階で一部の機器へ物理的な改ざんが施された問題です。
不正部品はリカバリーフレーズをどう盗んだのか
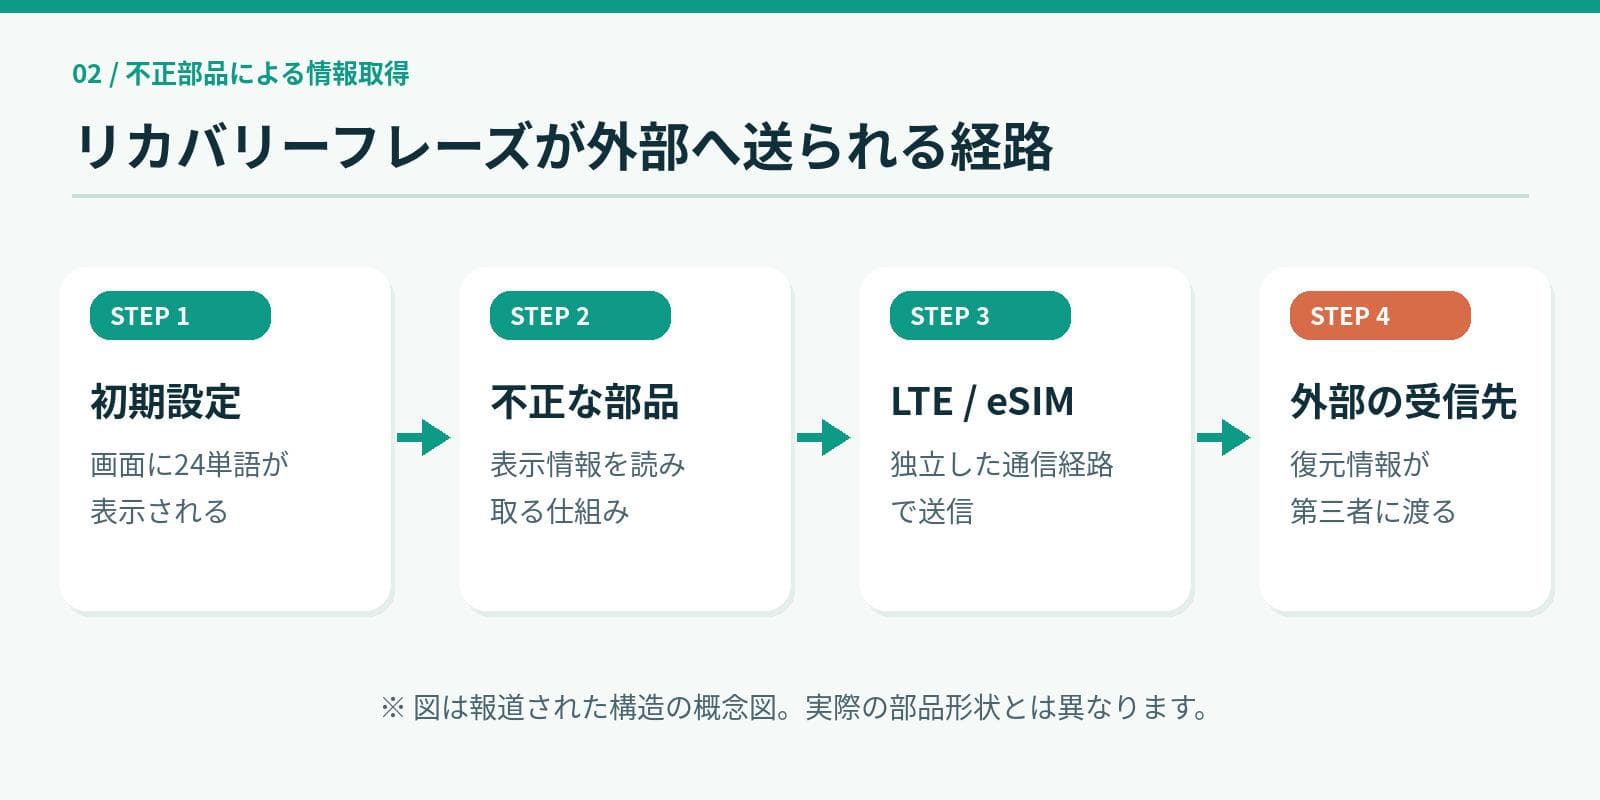
Ledgerの説明によると、埋め込まれた部品はウォレットの初期設定画面に表示される24単語を読み取り、eSIMを使ったLTE通信で外部へ送信できるよう設計されていました。
リカバリーフレーズは秘密鍵を復元するための重要な情報です。第三者に知られると、ウォレット本体を持っていなくても別の対応端末などで復元され、資産を移転されるおそれがあります。
今回の手口は、インターネットに接続されたPCから秘密鍵を盗む方法とは異なります。端末内に追加された部品が表示情報を監視し、ウォレット本体とは別の通信経路を使う点が特徴です。
Secure ElementやLedger OSは侵害されたのか
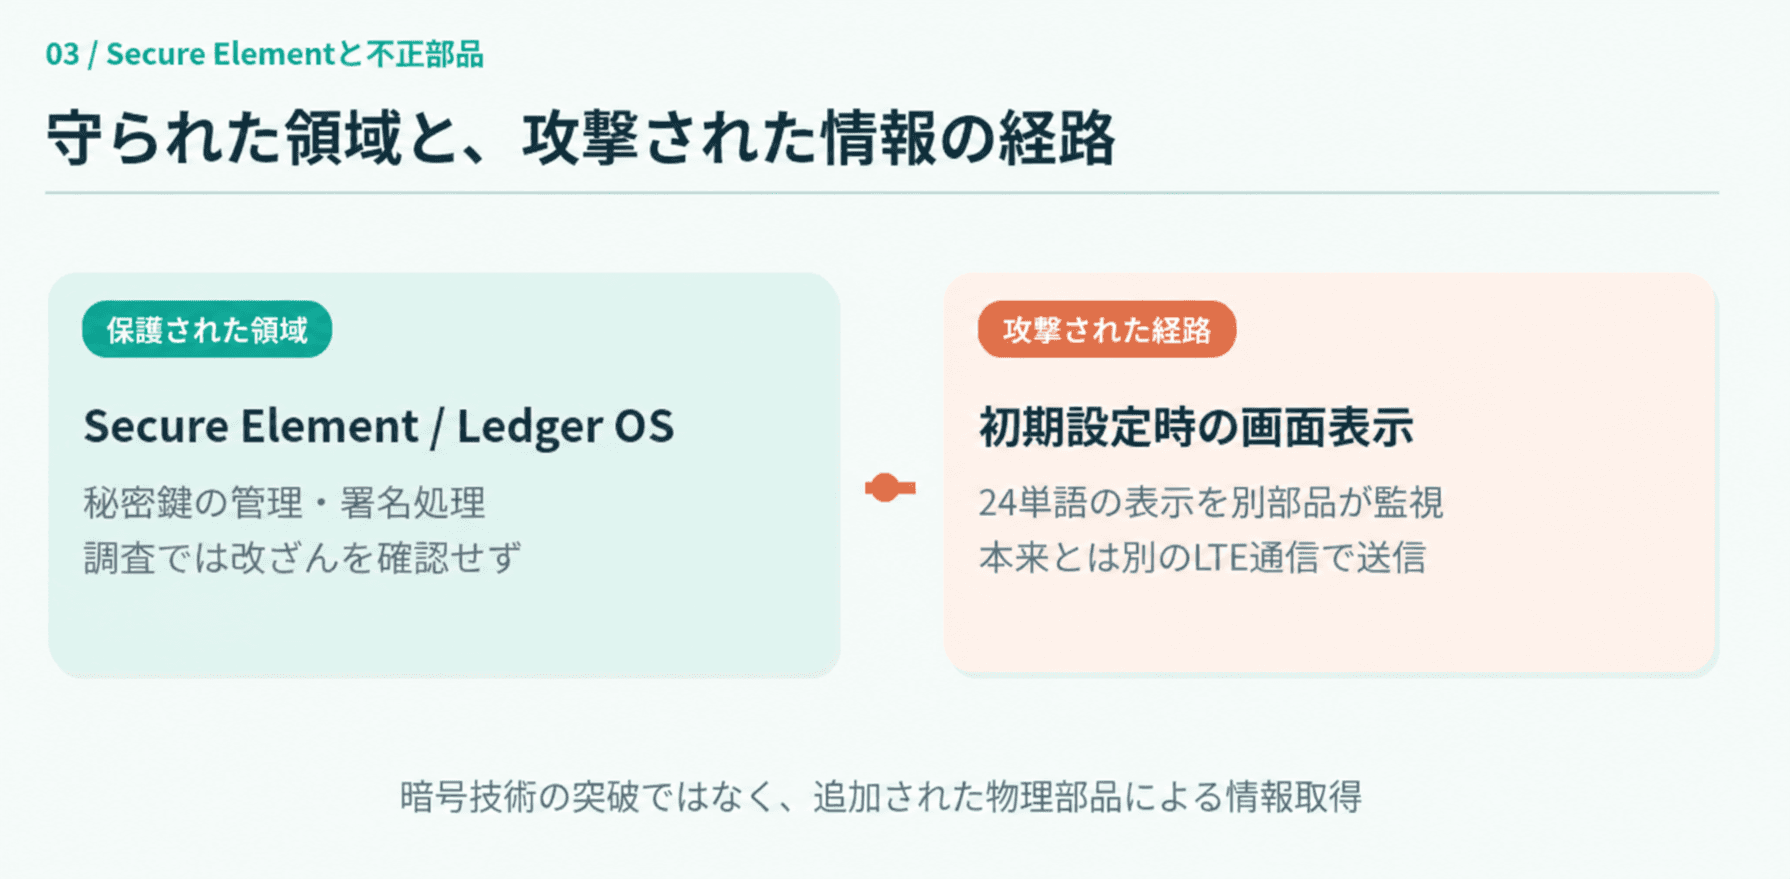
図3|保護されたチップと、今回狙われた画面表示の違い
調査で確認された不正部品は、LedgerのSecure ElementやOSを書き換えたり、送金の署名処理を変更したりするものではありませんでした。
Secure Elementは秘密鍵を保護し、署名処理などを担う専用チップです。一方、今回の攻撃は、初期設定時に人間が確認する画面の情報を機器内の追加部品が読み取る仕組みです。
したがって、暗号技術の突破ではなく、正規機器に不正な部品を追加する物理的な攻撃として理解する必要があります。Ledgerの正規品チェックも、Secure Elementが正規であれば、追加された監視部品の有無まで保証するものではありません。
被害額と影響範囲はどこまで判明したのか
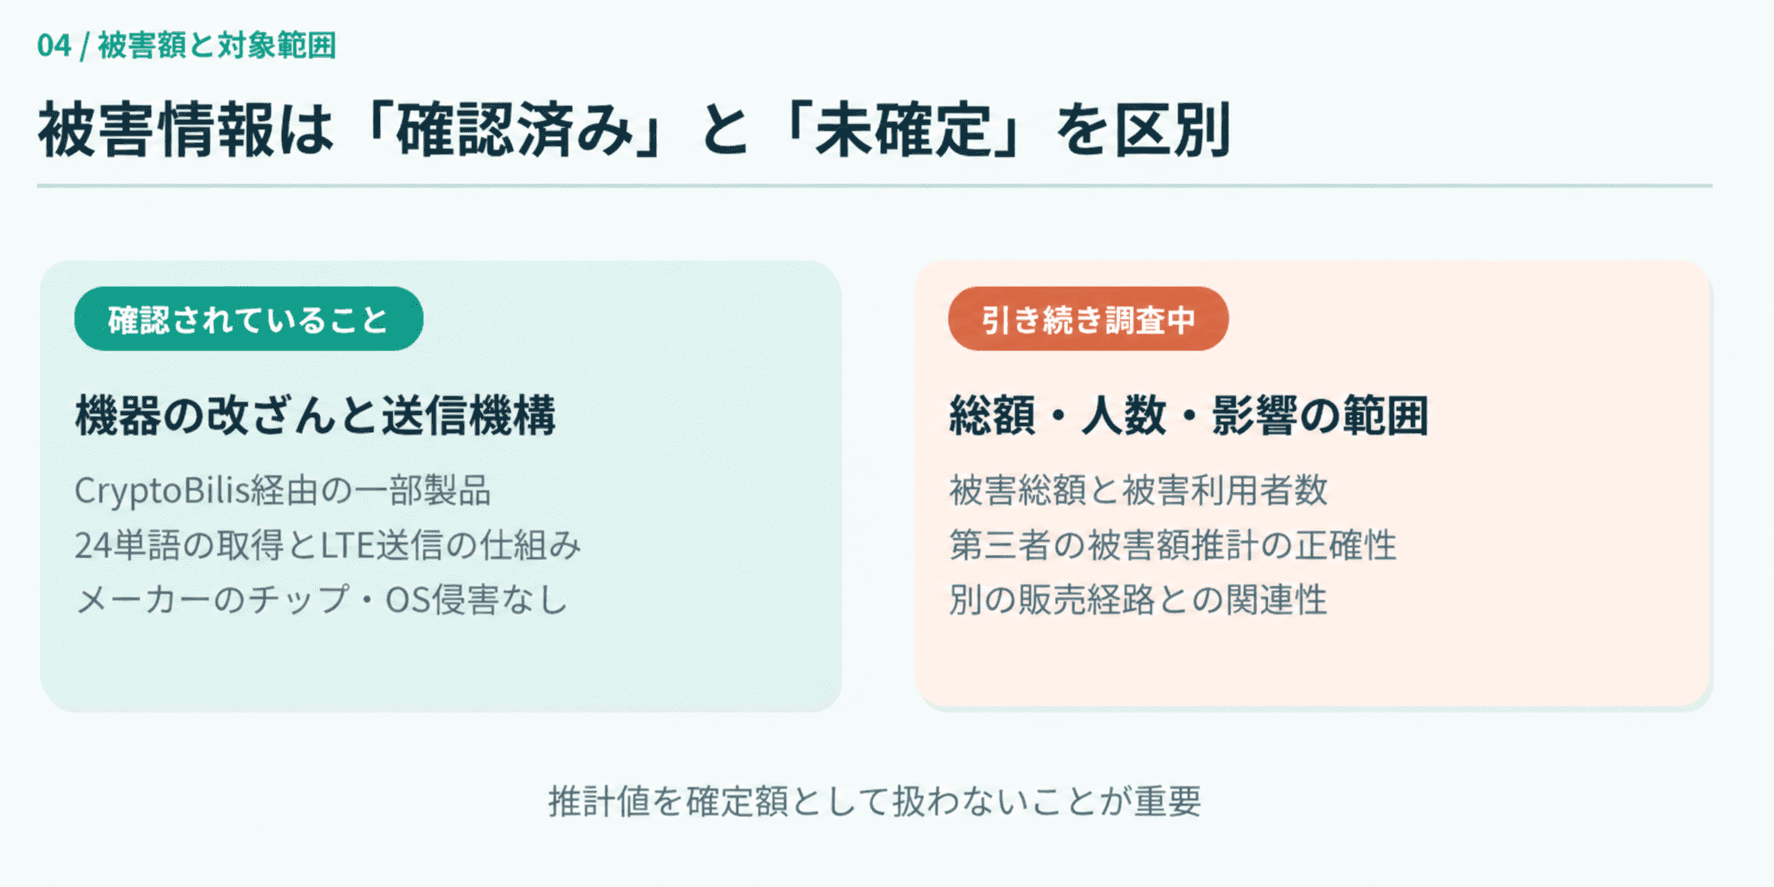
オンチェーン調査者からは8,600万米ドルを超える被害推計が報じられました。ただし、Ledgerはこの数字を検証済みの被害総額とは認めておらず、影響を受けた利用者数も確定していません。
Ledgerが明らかにしたのは、一部のCryptoBilis経由の製品に不正部品が見つかったことです。これをもって、あらゆるLedger端末が危険であると一般化することはできません。
被害総額・対象台数・他の販売経路との関係については、今後の公表内容を確認する必要があります。
MediaMarktSaturnの販売停止と流通経路の問題
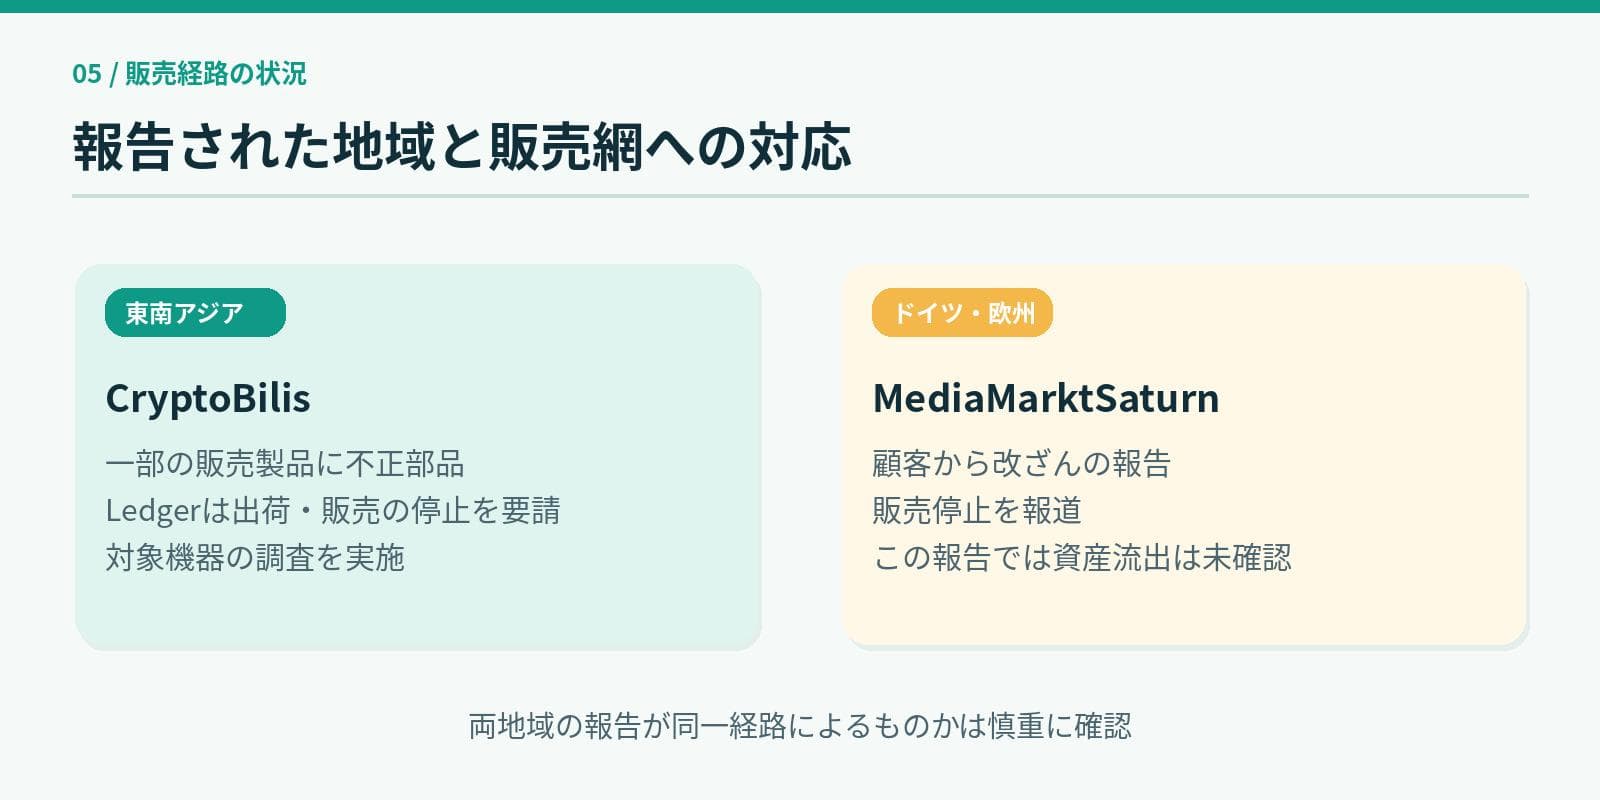
10月13日には、ドイツの顧客による機器の改ざん報告を受け、家電販売グループMediaMarktSaturnがLedger製品の販売を停止したと報じられました。この報告について資産の流出は確認されていないとされています。
Ledgerは10月15日、ドイツの店舗や倉庫の製品を含むサンプル調査で、不正部品が見つからなかったと説明しています。同社は東南アジアと香港の認定販売網に対し、一時的な販売停止を求めるなどの対応も進めました。
製品の安全性には、製造時の技術だけでなく、輸送・保管・販売時に不正な加工がされない仕組みも関係します。
ハードウェアウォレットの安全性はどう考えるべきか
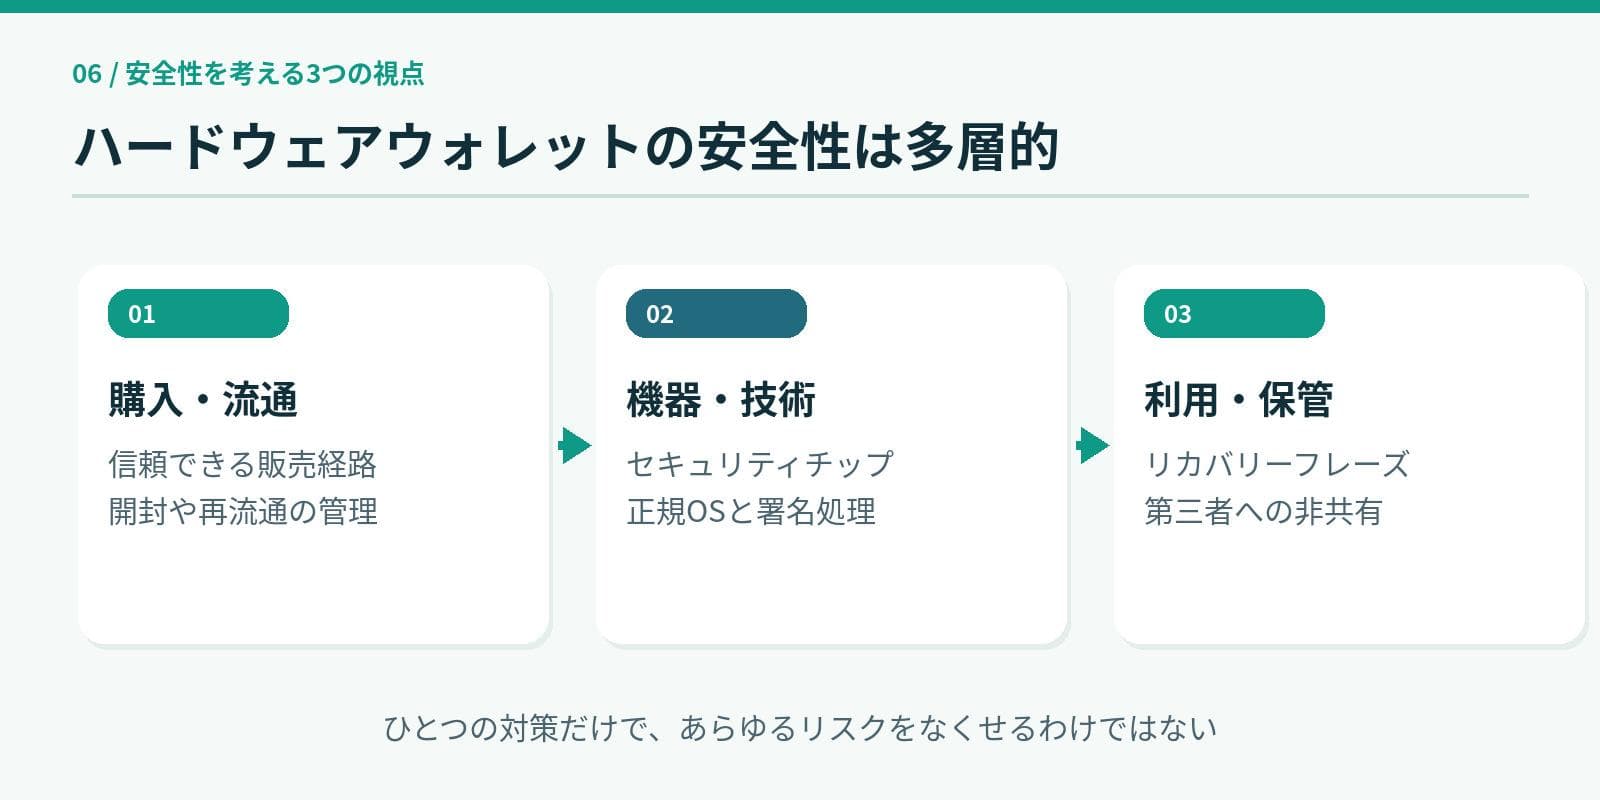
ハードウェアウォレットは、秘密鍵をインターネット接続された一般的な端末から隔離して管理するための機器です。こうした仕組み自体が今回の攻撃によって無効になったわけではありません。
一方で、正規製品でも物理的な改ざんが加えられれば、安全性が損なわれる場合があります。端末の認証や暗号技術だけでなく、信頼できる流通経路とリカバリーフレーズの適切な保管が必要です。
なお、Secure Elementの真正性を確かめる機能と、外部から取り付けられた部品の有無を検証する機能は同じではありません。正規品認証だけであらゆる物理的改ざんを否定できるわけではない点に注意が必要です。
Ledger利用者が確認すべき対策
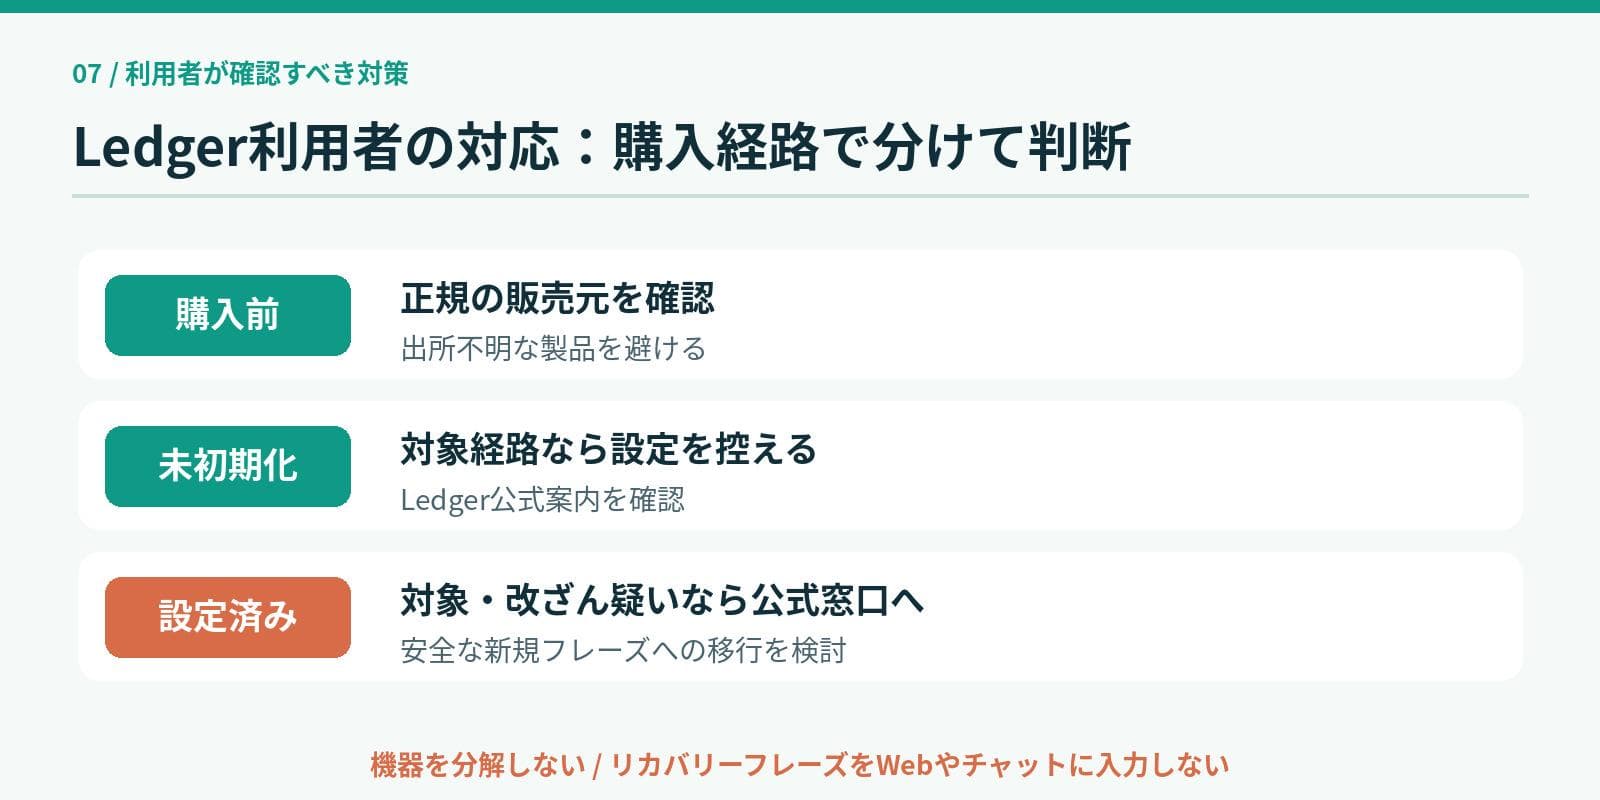
まず、製品を購入した店舗や販売代理店を確認し、対象となる販売経路に該当するかどうかを、Ledgerの公式案内で確かめてください。出所不明の機器や、初期設定済みの製品の使用は避けることが重要です。
改ざんが疑われる未使用端末は初期設定を行わず、公式サポートへ相談してください。すでに対象端末を使用している場合は、信頼できる新しい機器やウォレットで新規のリカバリーフレーズを作成し、資産の移行を検討する必要があります。具体的な手順は必ず製造元の公式情報に従ってください。
端末を自分で分解したり、リカバリーフレーズをウェブサイト・メール・チャットへ入力したりしないでください。被害が疑われる場合は、証拠保全のため、機器を開ける前に関係当局や公式サポートへ相談することも重要です。
まとめ
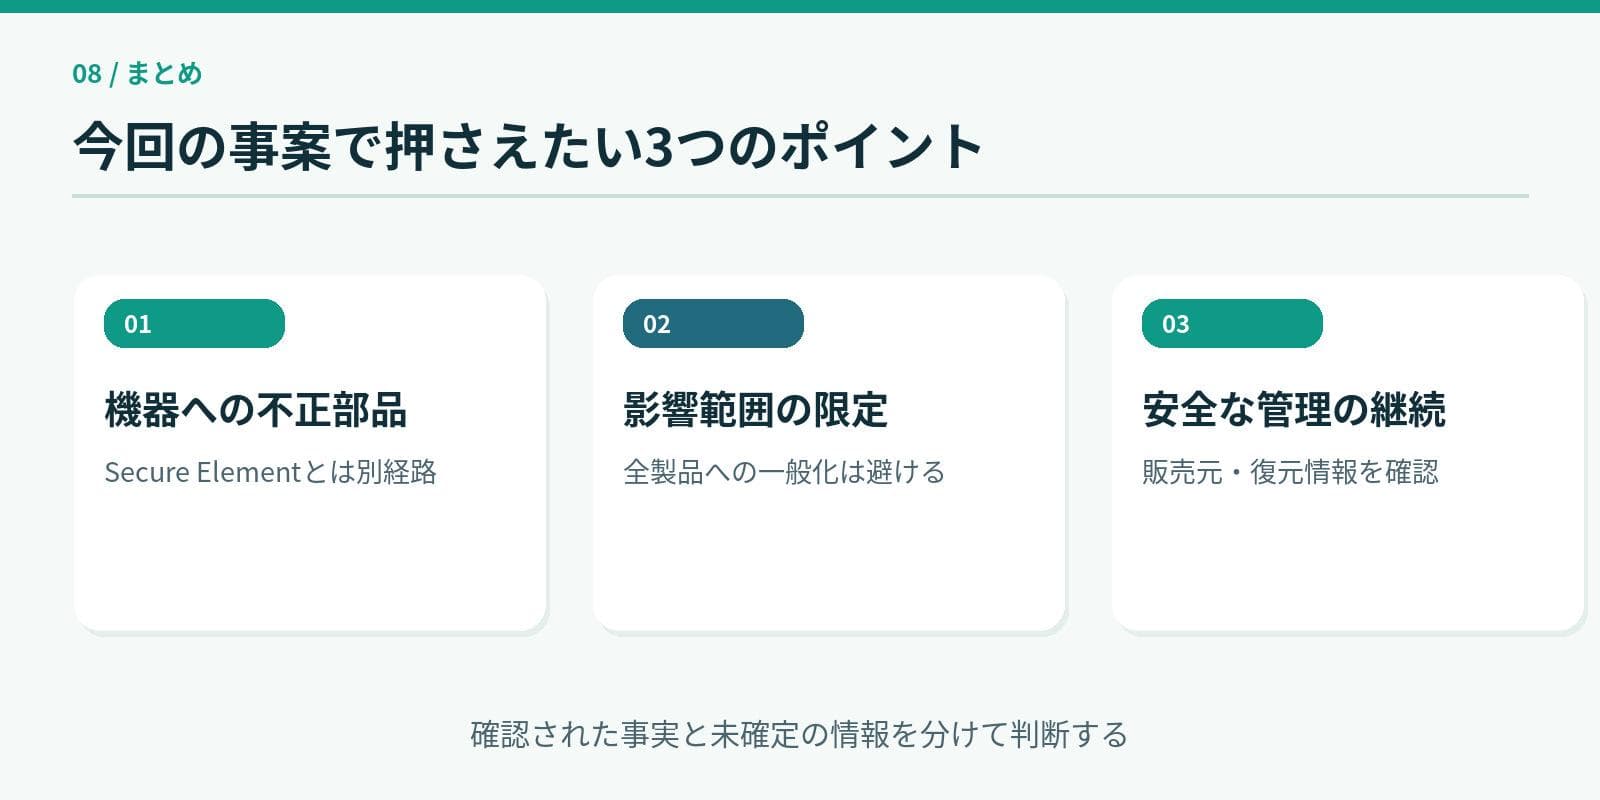
今回のLedger資産流出問題では、一部製品に組み込まれた不正部品が、初期設定画面に表示される24単語を取得し、LTE通信で外部へ送信する仕組みが確認されました。
Secure ElementやLedger OS自体の侵害は確認されておらず、問題の中心は正規製品に対する流通段階の物理的な改ざんです。また、被害総額や対象利用者数については未確定の情報が残っています。
ハードウェアウォレットの利用では、暗号技術と合わせて購入経路の確認やリカバリーフレーズの管理を行い、最新の公式情報に基づいて判断することが大切です。
Ledgerのハッキングに関するよくある質問
Q. すべてのLedger製品がハッキングされたのですか?
A. いいえ。確認されているのは一部の販売経路に関連した事案であり、全製品への影響は確認されていません。
Q. 秘密鍵がSecure Elementから直接盗まれたのですか?
A. 今回確認された手口は、初期設定時の画面に表示されたリカバリーフレーズを別部品が取得するものです。
Q. Genuine Checkを通過すれば改ざんはないと考えてよいですか?
A. 正規チップやOSを確認する仕組みと、追加の不正部品を検出する仕組みは異なります。通過だけで物理的改ざんがないと断定できません。
内容確認日:2026年10月19日。被害状況や販売停止の範囲は今後更新される場合があります。
この記事の著者


ビットコインをはじめ、ブロックチェーン、暗号資産(仮想通貨)に関する世界中の最新のトピックス、最先端の技術、プロジェクト、規制などをどこよりも早く正確に初心者の方にも分かりやすく丁寧にご紹介しています。